PHP'de Kritik Güvenlik Açığı: CVE-2026-109618 ve CVE-2026-109619
PHP çalıştıran web sunucularında uzaktan komut çalıştırılmasına yol açabilen kritik bir açık için acil güncelleme çağrısı yapıldı. Açık PHP'nin tüm sürümlerini etkiliyor ve düzeltmesi yayımlandı.
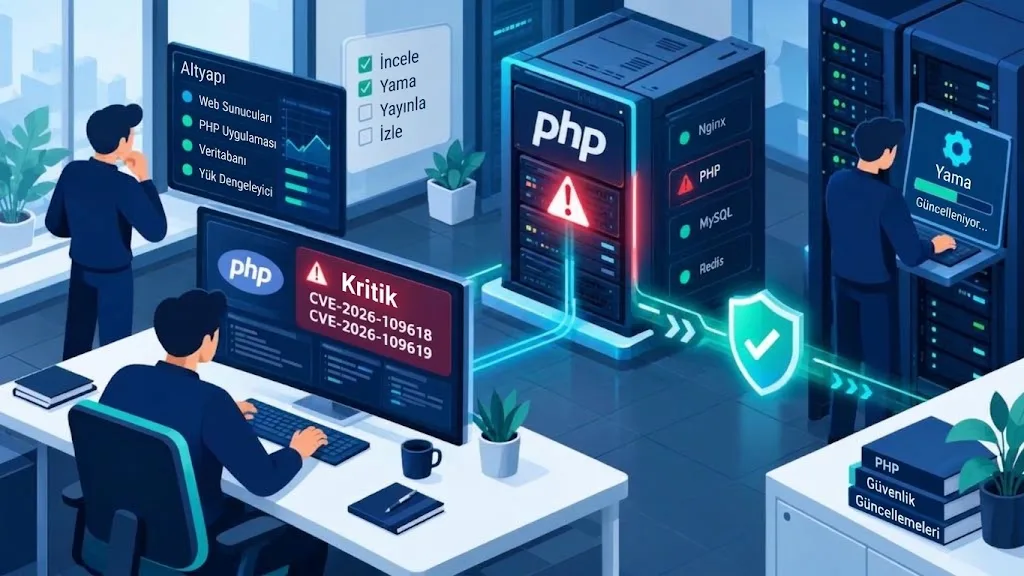
PHP'yi etkileyen kritik bir güvenlik sorununa karşı kuruluşlar acil önlem almaya çağrıldı. PHP ekibi, PHP çalıştıran herhangi bir web sunucusunda saldırganların komut çalıştırmasına izin verebilecek bu sorun için bir güvenlik güncellemesi yayımladı. Uyarı 21 Ekim 2026'da yayımlandı ve 22 Ekim 2026'da güncellendi.
Ne oldu?
Sorun, saldırganın PHP'de bellek yetersizliği (OOM) durumu tetiklemesine ve bunun bellek bozulmasına yol açmasına imkân veriyor. Belirli koşullarda bu bozulma, kimlik doğrulaması gerekmeden uzaktan kod çalıştırmak için kullanılabilir. Açık artık giderilmiş durumda. İki zafiyet şöyle tanımlanıyor:
- CVE↗-2026-109618: Bellek yetersizliği durumunda PHP, dahili istek verisi yalnızca kısmen hazırlanmışken kesintiye uğrayabiliyor. İstek temizliği daha sonra bu geçersiz veriyi geçerli sayabiliyor.
- CVE-2026-109619: İsteğe ait dahili durum, dayandığı bellek serbest bırakıldıktan sonra da kalabiliyor. Aynı işçi süreç tarafından işlenen sonraki bir istek, normal ilk değer atama bunu sıfırlamadan önce bu eski durumu kullanabiliyor.
Kimler etkileniyor?
PHP'nin herhangi bir sürümünü kullanan kuruluşlar etkileniyor; tümünün son düzeltilmiş sürüme güncelleme yapması şiddetle öneriliyor. Eski sürümleri kullananların tam olarak desteklenen bir sürüme geçmesi de tavsiye ediliyor. PHP başka ürünlerin içinde de kullanıldığından, etkilenen sistemler yalnızca doğrudan PHP kurduğunuz sunucularla sınırlı olmayabilir.
Ne yapmalısınız?
Üretici tavsiyelerine uymak ve şu öncelikli adımları izlemek öneriliyor:
- PHP çalışan sistemleri belirleyin. İnternete açık olanlara öncelik verin. Tüm sürümler etkilenebileceğinden, yalnızca eski sürümlerle sınırlı kalmayın.
- PHP'nin son sürümüne güncelleyin ve yeni güncellemeleri izlemeyi sürdürün.
- Güncelleyemiyorsanız PHP Vakfı'nın sunduğu geçici azaltım önlemlerini uygulayın.
- Geçici önlemleri uygulayamıyor ya da uygulamak uzun sürecekse, tam olarak giderilene kadar sistemi çevrimdışı almayı düşünün.
- Sistemi ne güncelleyebiliyor ne de kapatabiliyorsanız, güncellemeden önce ele geçirilme izlerini ve saldırganın bıraktığı arka kapıları arayın. Bunu kendiniz yapamıyorsanız yetkin bir siber olay müdahale↗ sağlayıcısından destek alın.
- Cihazlar ve hizmetler dahil, PHP içeren üçüncü taraf ürünlerin güvenlik güncellemelerini sürekli izleyin ve çıktıkça uygulayın.
Güvenlik ekipleri için notlar
Açığın kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya yol açabilmesi, internete açık PHP uygulamalarını öncelikli kılıyor. Envanterinizi yalnızca web sunucusuyla sınırlamayın: PHP'yi paketleyen yönetim panelleri, içerik yönetim sistemleri ve diğer ürünler de kapsama girebilir. Yama yönetimi↗ sürecinizi bu olay için hızlandırın ve güncelleme öncesinde olası bir ele geçirilmeye karşı günlükleri ve dosya bütünlüğünü gözden geçirin.
Kaynak: https://www.php.net/archive/2026.php#2026-10-21-5