Sızma Testi ve Kırmızı Takım Operasyonları
Saldırganı taklit ederek savunmayı sınamak: sızma testi metodolojisi, kırmızı takım ile farkı, saldırı zinciri, OPSEC ve değer üreten raporlama.
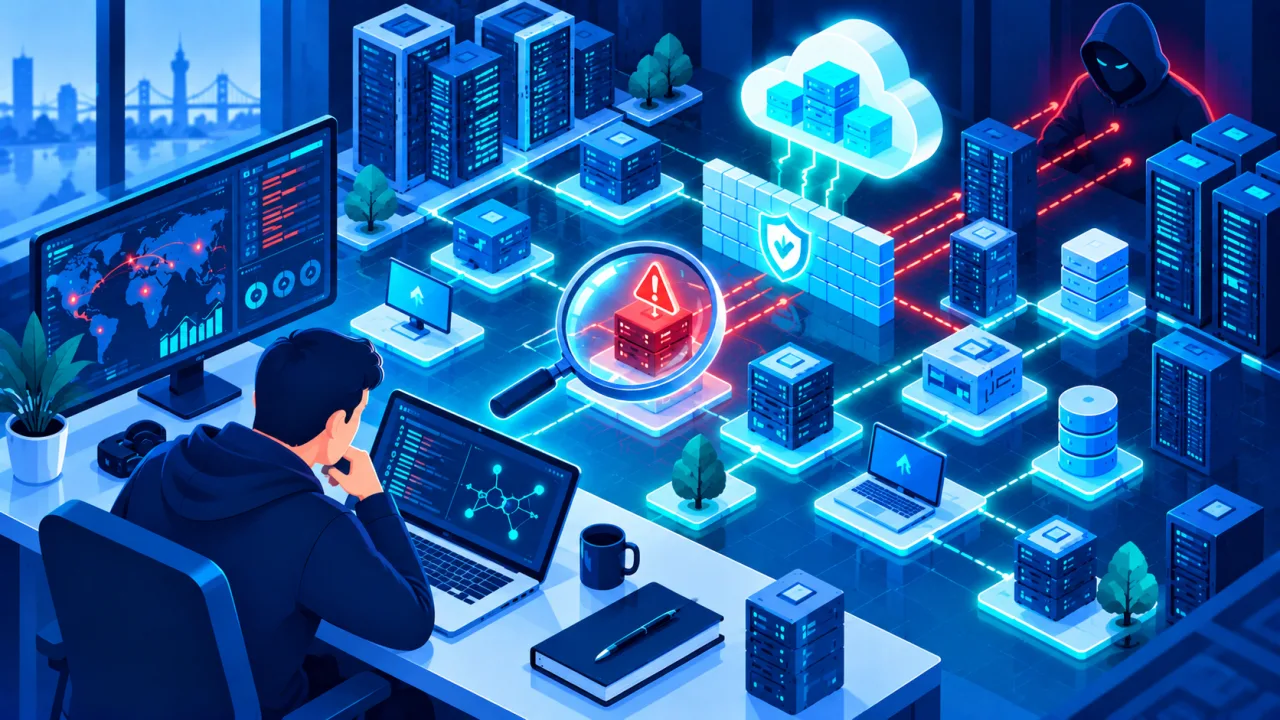
Saldırgan gibi düşünmek, savunmanın en iyi öğretmenidir. Sızma testi↗ ve kırmızı takım↗ çalışmaları, açıkları kötü niyetli biri bulmadan önce, izinli ve kontrollü biçimde ortaya çıkarır. İkisi akraba olsa da amaçları farklıdır.
Sızma testi mi, kırmızı takım mı?
- Sızma testi (pentest): Belirli bir kapsamdaki (uygulama, ağ, dış yüzey) açıkları geniş ve derin biçimde bulmayı hedefler. Çıktı, bulunan zafiyetlerin önceliklendirilmiş listesidir.
- Kırmızı takım: Belirli bir hedefe (örneğin “alan adı yöneticisi ol” ya da “şu veriye eriş”) ulaşmak için gerçek bir saldırganı uçtan uca taklit eder ve asıl olarak savunmanın tespit/yanıt yeteneğini sınar. Gizlilik (stealth) önceliklidir.
Saldırı zinciri (attack lifecycle)
- Keşif (recon): Açık kaynak istihbaratı (OSINT), dış yüzey haritalama.
- İlk erişim: Oltalama↗, açıkta kalan bir servis ya da zayıf kimlik bilgisi.
- Kod çalıştırma ve kalıcılık.
- Ayrıcalık yükseltme↗ ve kimlik bilgisi toplama.
- Yanal hareket↗ ile hedefe ilerleme.
- Amaca ulaşma: Veriye erişim veya etki; ardından (test kapsamında) temiz çıkış.
Altyapı ve OPSEC
Kırmızı takım, komuta-kontrol (C2↗) altyapısı kurar ve operasyonel güvenliğe (OPSEC↗) dikkat eder: trafiğin meşru görünmesi, alan adı itibarı, beacon zamanlaması. Amaç yalnızca başarmak değil, mavi takım↗ tarafından nasıl ve ne zaman yakalandığını ölçmektir. Tüm çalışma yazılı bir yetki (rules of engagement) ve kapsam dahilinde yürütülür, yetkisiz test suçtur.
Değer rapordadır
Bir sızma testinin değeri, “girdik” demekte değil; bulguları iş riskine tercüme eden, yeniden üretilebilir adımlar ve net düzeltme önerileri içeren rapordadır. Her bulgu için etki, olabilirlik ve önceliklendirme (örneğin CVSS↗ bağlamıyla) verilmelidir. En iyi sonuç, kırmızı ve mavi takımın bulguları birlikte ele alıp savunmayı kalıcı olarak güçlendirmesidir.