Tedarikçi ve İş Ortağı Riskini Yönetin (Tedarik Zinciri)
Güvenliğiniz, çalıştığınız tedarikçiler ve yazılımlar kadar güçlüdür. Sistemlerinize erişen üçüncü tarafların riskini nasıl değerlendirirsiniz?
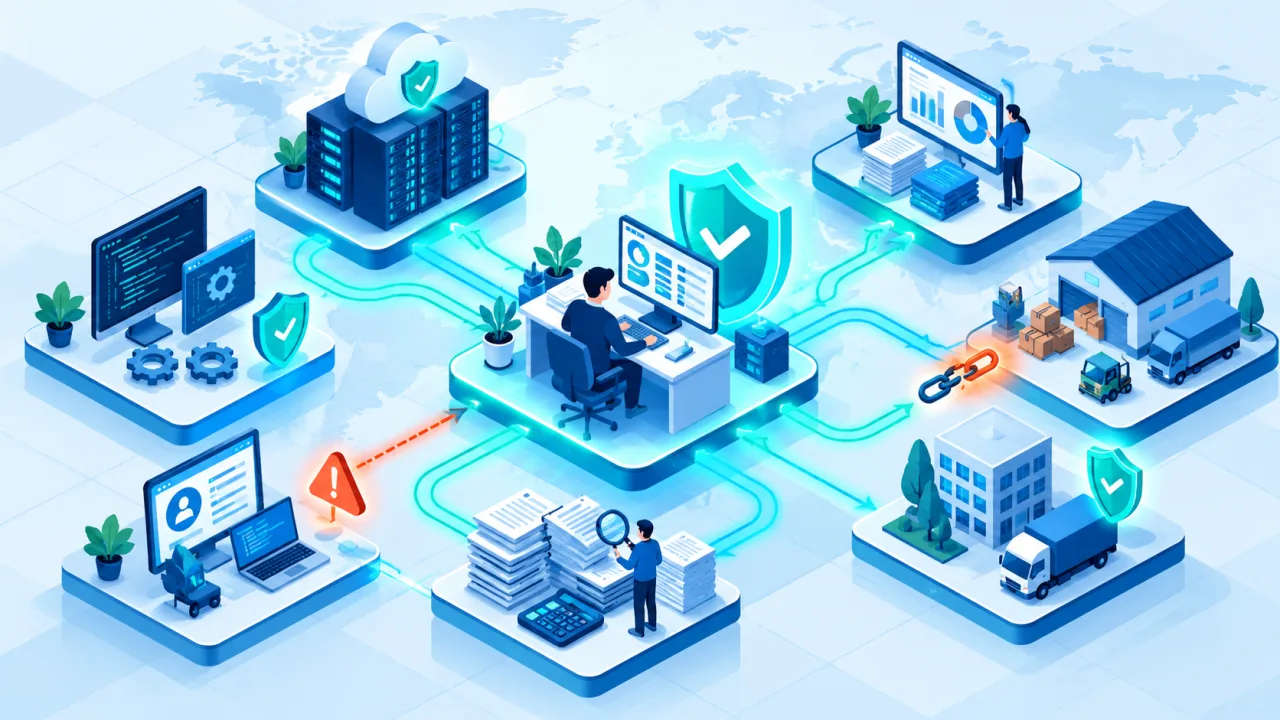
Hiçbir işletme tek başına çalışmaz: muhasebeciniz, bulut sağlayıcınız, web ajansınız, yazılımlarınız ve tedarikçileriniz vardır. Bunlardan biri ele geçirilirse, sorun dolaylı olarak size de ulaşabilir. Buna tedarik zinciri riski denir ve KOBİ’ler için giderek önemli hâle geliyor.
Önce görünürlük
Kısa bir liste çıkarın: Hangi dış firmalar ve yazılımlar sistemlerinize, verilerinize veya hesaplarınıza erişiyor? Göremediğiniz bağlantıyı yönetemezsiniz.
Tedarikçi seçerken sorun
- Verilerimi nasıl koruyorsunuz; bir ihlal olursa beni nasıl ve ne kadar sürede bilgilendirirsiniz?
- Erişiminiz tam olarak neyi kapsıyor; bu gerçekten gerekli mi?
- İş biterse erişiminiz nasıl ve ne zaman kaldırılacak?
Erişimi sınırlı ve denetlenebilir tutun
- Üçüncü taraflara yalnızca ihtiyaçları kadar ve süreli erişim verin (en az yetki ilkesi↗).
- Onlara da kendi hesaplarını verin; ortak parola paylaşmayın.
- İş bittiğinde erişimi kapatın; bağlı uygulama izinlerini ara sıra gözden geçirin.
Veri paylaşımına dikkat
Bir tedarikçiyle müşteri verisi paylaşıyorsanız, bunun güvenli biçimde ve yasal sorumluluklarınıza (KVKK↗) uygun yapıldığından emin olun.