Endüstriyel Kontrol Sistemleri (OT/ICS) Güvenliği
Fabrikalar, santraller ve altyapılar fiziksel dünyayı kontrol eder; burada bir saldırı dijital değil, fiziksel sonuçlar doğurur. OT/ICS güvenliğinin BT’den farkları ve temel savunma ilkeleri.
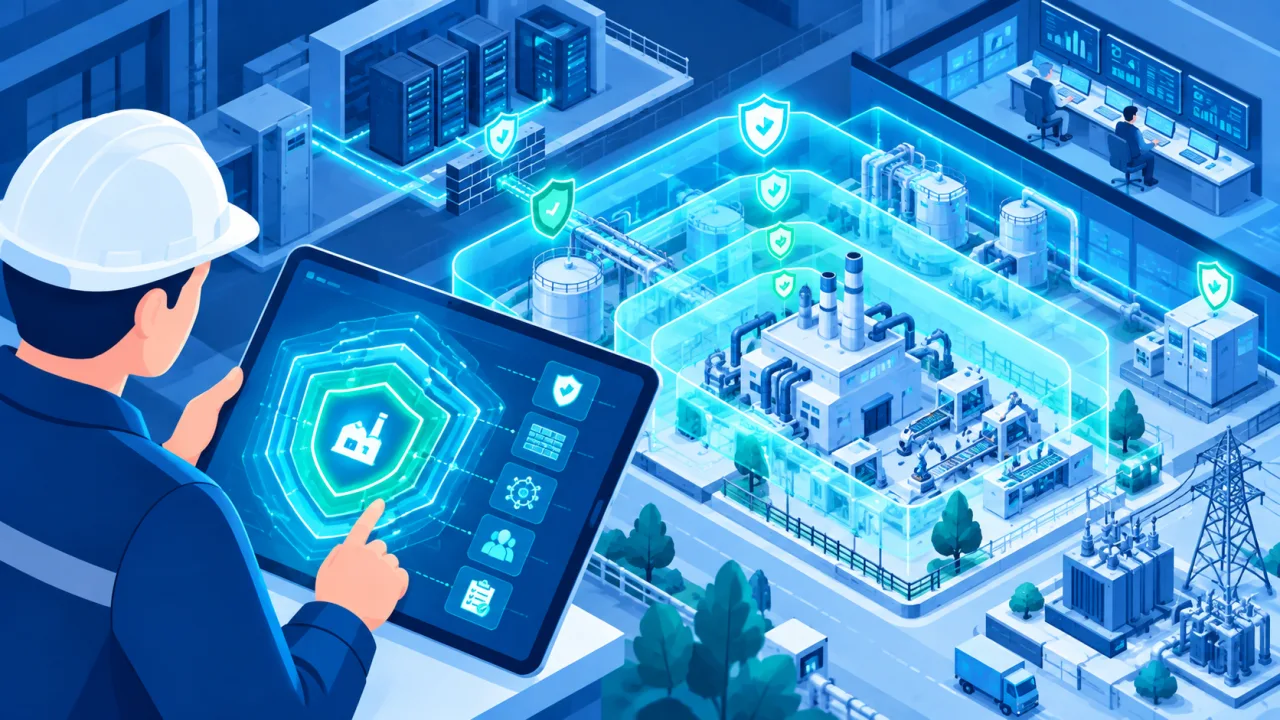
Endüstriyel kontrol sistemleri↗ (ICS); enerji santrallerinden su arıtma tesislerine, üretim hatlarından ulaşım sistemlerine kadar fiziksel dünyayı yöneten teknolojilerdir. Bu operasyonel teknoloji↗ (OT) ortamında bir siber saldırı↗, bir dosyayı şifrelemekle kalmaz; bir türbini durdurabilir, bir vanayı açabilir, yani fiziksel ve can güvenliği sonuçları doğurabilir.
OT, BT’den neden farklıdır?
- Öncelik sırası terstir: BT’de genellikle gizlilik önce gelir; OT’de ise öncelik süreklilik ve emniyettir (safety). Bir sistemi “güvenlik için” kapatmak, OT’de kabul edilemez olabilir.
- Uzun ömür, eski sistemler: OT cihazları 15-20 yıl çalışır; çoğu, internet düşünülmeden tasarlanmıştır ve kolayca yamalanamaz.
- Özel protokoller: Modbus, DNP3 gibi endüstriyel protokoller çoğu zaman kimlik doğrulama↗ içermez.
- BT/OT yakınsaması: Verimlilik için OT ağları giderek BT’ye ve internete bağlanıyor; bu da saldırı yüzeyini büyütüyor.
Temel savunma ilkeleri
- Ağ bölümleme↗ (Purdue modeli): BT ve OT ağlarını ayırın; aralarına bir DMZ↗ koyun. Seviyeler arası trafiği sıkı kurallarla sınırlayın.
- Güvenli uzaktan erişim: OT’ye doğrudan internetten erişimi kaldırın; gerekli erişimi sıkı denetlenen, çok faktörlü ve geçici yollarla verin.
- Varlık envanteri ve pasif izleme: Önce neyin bağlı olduğunu bilin. OT’de aktif tarama riskli olabileceğinden, çoğunlukla pasif (trafiği dinleyen) izleme tercih edilir.
- En az yetki ve sertleştirme↗: Kullanılmayan servis ve portları kapatın; varsayılan parolaları değiştirin.
- Yama↗ yerine telafi edici önlemler: Yamalanamayan sistemler için sanal yama, sıkı segmentasyon ve izleme gibi telafi edici kontroller uygulayın.
Uluslararası IEC 62443 standart ailesi, OT güvenliği için kapsamlı bir çerçeve sunar. Hava boşluğu↗ (air gap) güçlü bir önlemdir ama mutlak değildir: USB bellekler ve bakım dizüstüleri bu boşluğu aşabilir.
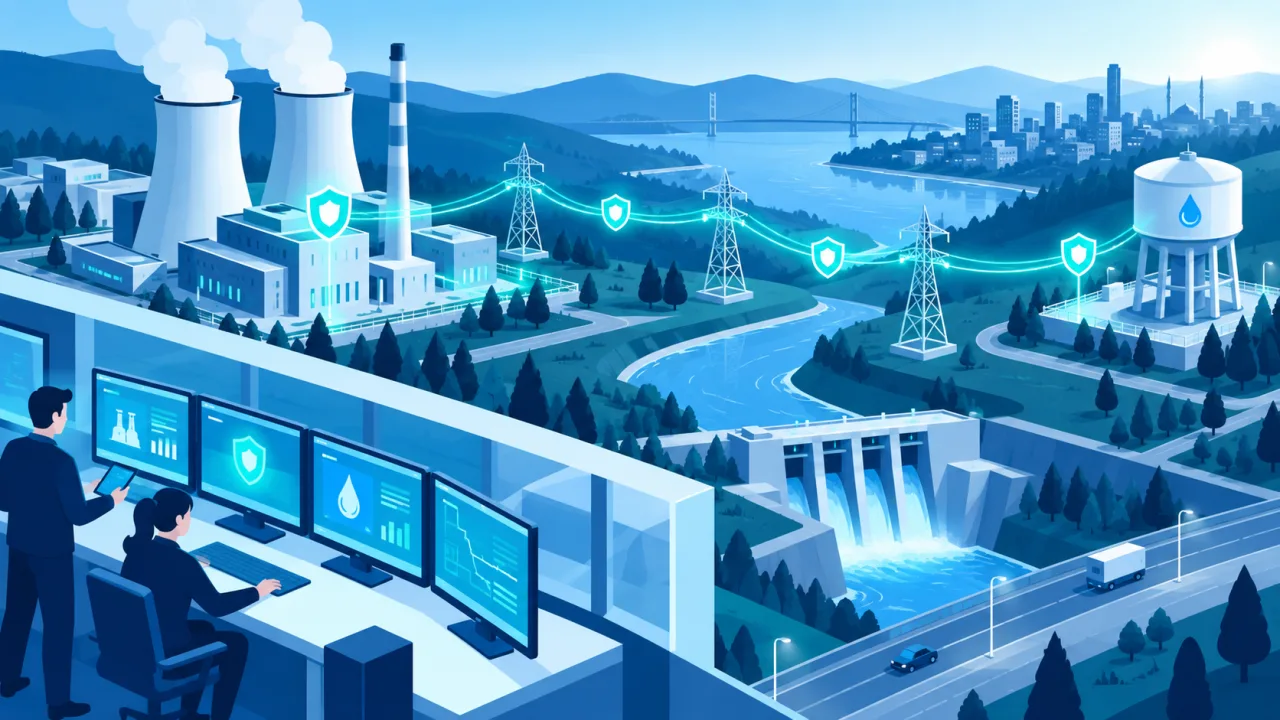
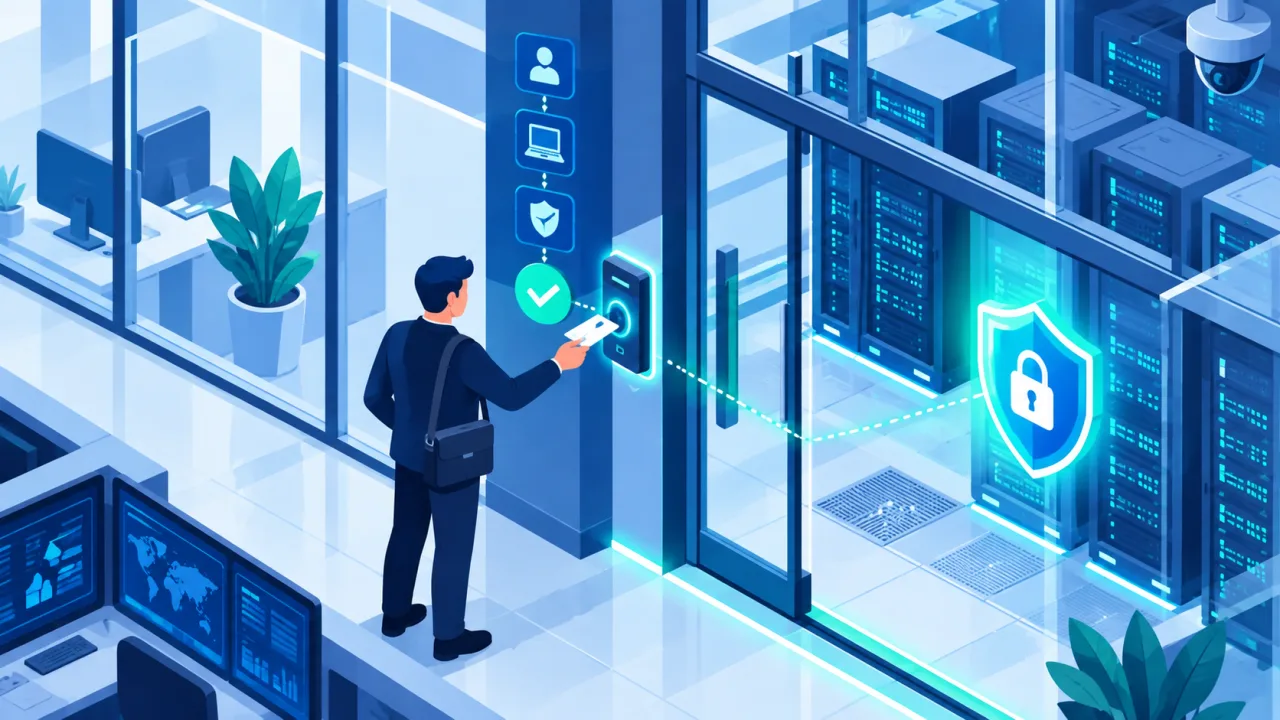
OT güvenliğinde hedef yalnızca veriyi değil, fiziksel süreci ve insan hayatını korumaktır; bu yüzden “önce zarar verme” ilkesi her değişiklikte geçerlidir.