Kurumlar İçin Yeni Bulut Güvenliği Tavsiyeleri Yayımlandı
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, bulut ortamlarındaki yanlış yapılandırmalara karşı güncellenmiş bir tavsiyeler bütünü yayımladı. Kimlik yönetimi, en az ayrıcalık ve günlük kaydı öne çıkan başlıklar arasında.
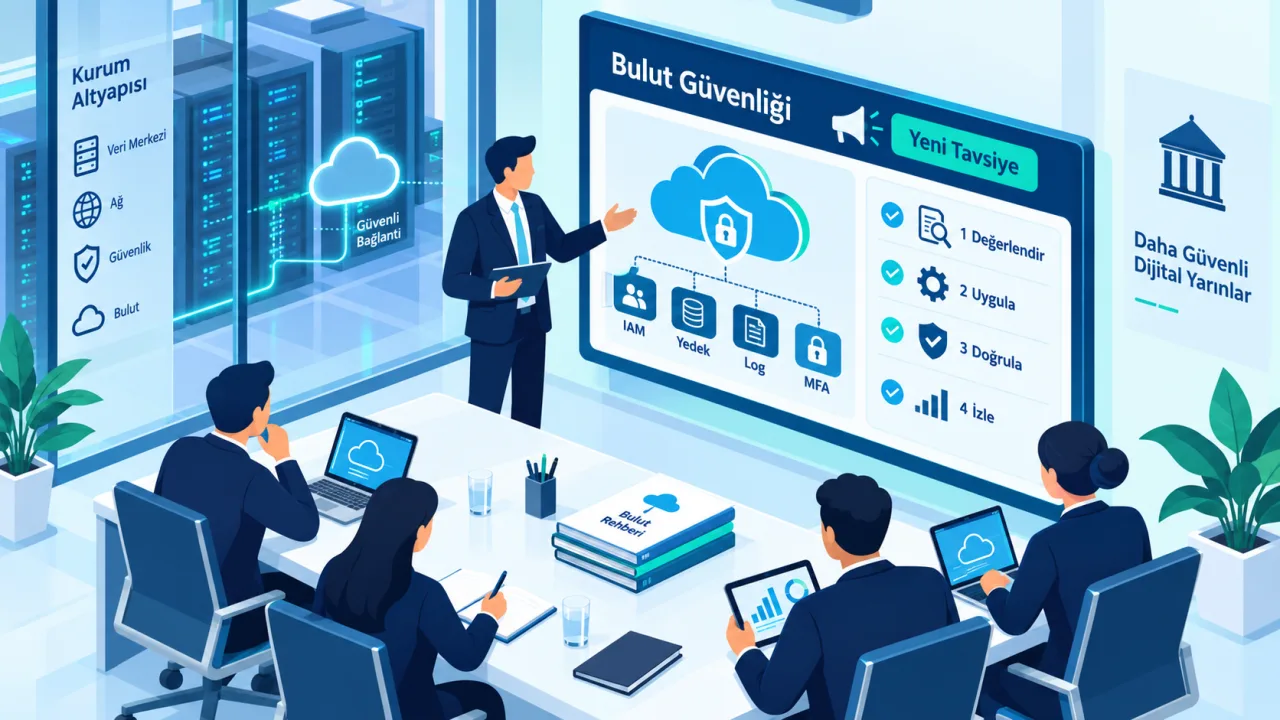
ABD Siber Güvenlik↗ ve Altyapı Güvenliği Ajansı (CISA), bulut hizmetlerinin güvenli yapılandırılmasına yönelik tavsiyelerini güncelledi. Secure Cloud Business Applications (SCuBA) adı verilen program kapsamında yayımlanan bu tavsiyeler, önce ABD'deki kamu kurumlarını hedefliyor; fakat içerdiği yapılandırma ilkeleri, bulut hizmeti kullanan her kurum için genel geçer bir kontrol listesi niteliği taşıyor.
Tavsiyeler Neden Güncellendi?
Son yıllarda yaşanan güvenlik ihlallerinin önemli bir bölümü, saldırganların bulut sistemlerine sofistike teknikler yerine basit yapılandırma hatalarından yararlanarak sızmasıyla ortaya çıktı. Varsayılan ayarların değiştirilmemesi, gereğinden fazla yetkilendirilmiş hesaplar ve kaydı tutulmayan işlemler, bu ihlallerde tekrar eden ortak noktalar arasında yer aldı. CISA'nın güncellenmiş rehberi, bu tür hataları önlemeye yönelik somut ve ölçülebilir yapılandırma kurallarını bir araya getiriyor.
Rehberin Odaklandığı Başlıklar
Tavsiyeler üç ana alanda toplanıyor:
- Kimlik yönetimi: Hesapların çok faktörlü doğrulama ile korunması, oturum açma ilkelerinin sıkılaştırılması ve dış paylaşımların denetlenmesi.
- En az ayrıcalık ilkesi: Kullanıcılara ve uygulamalara yalnızca görevleri için gereken yetkinin verilmesi, yönetici hesaplarının sınırlı ve izlenebilir tutulması.
- Günlük kaydı ve izleme: Kritik olayların düzenli olarak kaydedilmesi, bu kayıtların belirli bir süre saklanması ve anormal etkinliklerin fark edilebilmesi için düzenli gözden geçirilmesi.
Rehber ayrıca kurumların, bulut ortamlarındaki yapılandırmalarını tek seferlik bir kontrol yerine sürekli bir izleme süreci olarak ele almasını öneriyor; çünkü bulut ayarları zamanla, farklı ekiplerin yaptığı değişikliklerle sessizce güvensiz hale gelebiliyor.
Kurumlar İçin Pratik Adımlar
Rehberin önerdiği yaklaşımı kendi bulut ortamınıza uyarlamak için başlangıç noktası olarak şu adımları izleyebilirsiniz:
- Kullandığınız bulut hizmetlerinin tam bir envanterini çıkarın; unutulmuş veya kullanılmayan hesaplar en sık karşılaşılan risklerden biridir.
- Tüm hesaplarda, özellikle yönetici yetkisine sahip olanlarda çok faktörlü doğrulamayı zorunlu hale getirin.
- Kullanıcı ve uygulama yetkilerini düzenli aralıklarla gözden geçirip gereksiz erişimleri kaldırın.
- Günlük kayıtlarının açık olduğundan ve yeterli süre saklandığından emin olun.
Türkiye'deki Kurumlar İçin Ne İfade Ediyor?
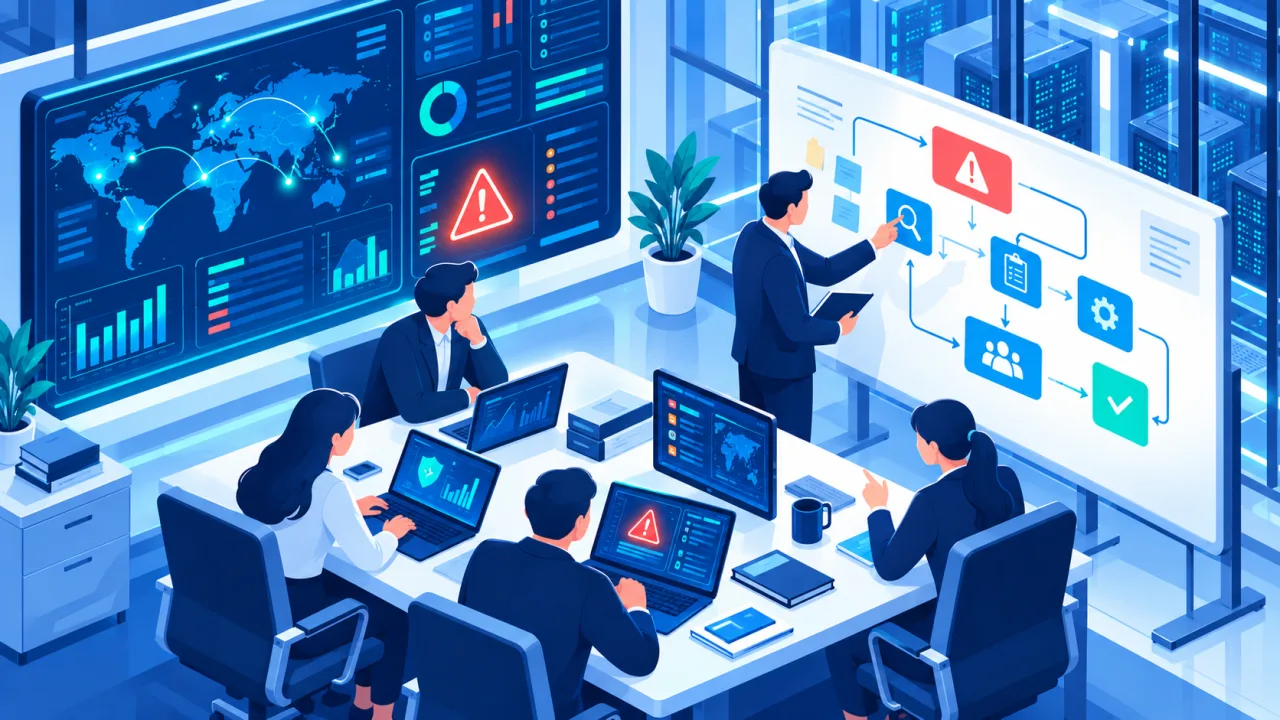
CISA'nın rehberi doğrudan ABD federal kurumlarını bağlayıcı olsa da, önerdiği yapılandırma ilkeleri belirli bir ülkeye veya sektöre özgü değil. Bulut hizmeti kullanan Türkiye'deki kamu kurumları ve şirketler de aynı ilkeleri kendi ortamlarına uygulayarak yapılandırma hatalarından kaynaklanan riskleri azaltabilir. Böyle bir çalışmayı, mevcut bulut yapılandırmanızı gözden geçireceğiniz ve olası boşlukları belgeleyeceğiniz bir olay yönetimi sürecine bağlamak, sorun çıktığında müdahaleyi de hızlandırır.
Bulut güvenliğinin büyük bölümü karmaşık araçlardan değil, kimlik yönetimi, yetkilendirme↗ ve günlük kaydı gibi temel yapılandırma alışkanlıklarının düzenli olarak kontrol edilmesinden geçiyor.