ISO/IEC 27090 ile Yapay Zeka Güvenliği: Yeni Yönetim Sistemi Gerekmiyor
ISO/IEC 27090:2026, yapay zeka sistemlerine özgü siber güvenlik tehditleri için rehberlik sunuyor. ISO/IEC 27001 ve 42001 uygulayan kurumlar için en verimli yol, yeni yapılar kurmak yerine mevcut yönetim sistemlerini yapay zekaya özgü gereksinimlerle geliştirmek.
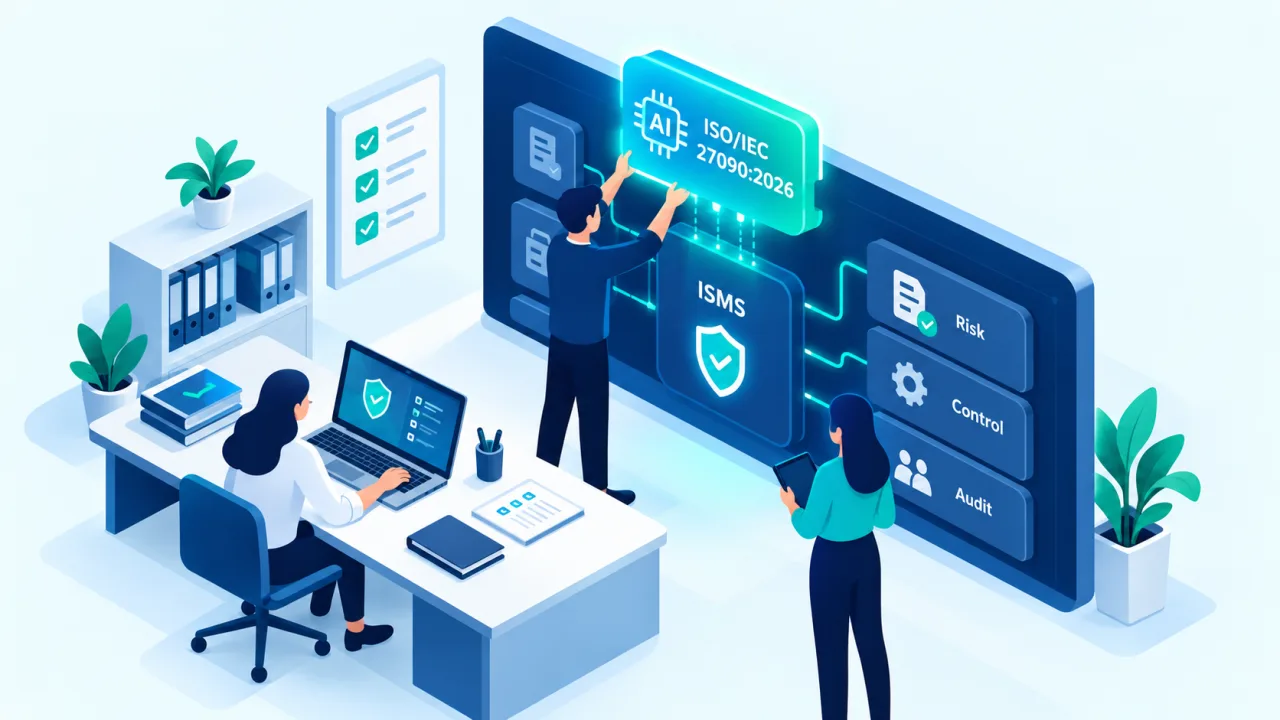
ISO/IEC 27090:2026 yayımlandı. Standart, yapay zeka sistemlerine özgü siber güvenlik↗ tehditleri için rehberlik sunuyor ve eğitim verisi manipülasyonundan model hırsızlığına, operasyonel kullanım risklerine kadar yaşam döngüsünün tamamını kapsıyor. Asıl soru ise şu: ISO/IEC 27001 (BGYS) ve ISO/IEC 42001 (AIMS) uygulayan kurumların mevcut sistemleri bu yeni gereksinimler için yeterli mi?
Siber güvenlikten yapay zeka güvenliğine
Yapay zeka, geleneksel saldırı yüzeyine yeni bileşenler ekliyor. Özellikle büyük dil modellerinde öne çıkan prompt injection↗ gibi tehditler, klasik kontrollerle tam olarak karşılanamıyor. Teknik kontroller de tek başına yeterli değil: kabul edilebilir risk, kullanım koşulları ve sorumluluk da açıkça tanımlanmalı.
Beş referans, tek yönetim yaklaşımı
Aşağıdaki beş referans birbirinin alternatifi değil, tamamlayıcısı olarak ele alınmalı:
- ISO/IEC 27001: bilgi güvenliği↗ yönetim sistemi (BGYS)
- ISO/IEC 42001: yapay zeka yönetim sistemi (AIMS)
- ISO/IEC 27090: yapay zeka sistemlerine özgü siber güvenlik rehberi
- ISO/IEC 42005: sistemlerin bireyler ve toplum üzerindeki etkilerinin değerlendirilmesi
- NIST AI RMF: yapay zeka risk yönetimi↗ çerçevesi
Amaç beş ayrı yönetim sistemi kurmak değil, bu farklı bakış açılarını mevcut süreçlerin içinde birleştirmek.
Kurumlar bu yapıyı nasıl uygulamalı?
- Envanter: İlk adım, kullanılan tüm yapay zeka sistemlerinin envanterini çıkarmak. Bu envantere dış hizmetler, API entegrasyonları ve yapay zeka ajanları da dahil olmalı.
- Risk değerlendirmesi: Yalnızca bilgi güvenliğini değil, çıktı güvenilirliğini, kullanıcı üzerindeki etkiyi ve yanlış kullanımı da kapsamalı. Kurumsal belgelere erişebilen bir yapay zeka ajanı, bu kapsamın neden geniş tutulması gerektiğini gösteren iyi bir örnek.
Hangi standardı uygulayan kurum ne yapmalı?
- Yalnızca ISO/IEC 27001: BGYS kapsamını yapay zeka sistemlerini de içerecek şekilde gözden geçirin.
- Yalnızca ISO/IEC 42001: AIMS kapsamında teknik güvenlik boyutunu güçlendirin.
- İkisini birden: Ortak envanter, risk kayıtları ve kontrol yönetimini birleştirin; aynı kontrolü farklı standartlar için tekrar etmeyin.
90 günlük yol haritası
- İlk 30 gün: Envanter, boşluk analizi ve önceliklendirme.
- 31–60. günler: Risk değerlendirme yöntemlerinin güncellenmesi, politika ve sorumlulukların netleştirilmesi, yüksek riskli sistemler için ek testler.
- 61–90. günler: Kontrollerin etkinliğinin test edilmesi, raporlama ve iç denetimin güncellenmesi.
Uyumun sürdürülebilirliği
Yapay zeka yönetişimi yalnızca BT veya bilgi güvenliği ekiplerinin işi değil; üst yönetim, iş birimleri, hukuk ve uyum birimleri ile iç denetimin de rolleri var. Değerlendirme sıklığı risk düzeyine göre belirlenmeli, model veya kullanım değiştiğinde yenilenmeli. Rehberi uygulamak ile sertifikasyon da aynı şey değil.
Sonuç
En verimli yaklaşım, yeni bağımsız yapılar kurmak yerine mevcut yönetim sistemlerini yapay zekaya özgü gereksinimlerle geliştirmek. Yapay zeka sistemlerini güvenli hale getirmek teknik bir gereklilik; bu güvenliği sürdürülebilir ve hesap verebilir biçimde yönetmek ise kurumsal bir sorumluluk.
Not: Bu değerlendirmeler, standardın tam metnine erişilmeden, kamuya açık bilgiler ve önizleme içeriğine dayanılarak yapılmıştır. Ayrıntılı bir uygunluk analizi olarak görülmemelidir.
Bu yazı, Safa PAKSU'nun LinkedIn'de yayımlanan makalesinden uyarlanmıştır.