Oltalama (Phishing) Saldırılarını Tanıma
Sahte e-posta, SMS ve mesajları nasıl ayırt edersiniz ve şüpheli bir bağlantıya tıkladığınızda ne yapmalısınız?
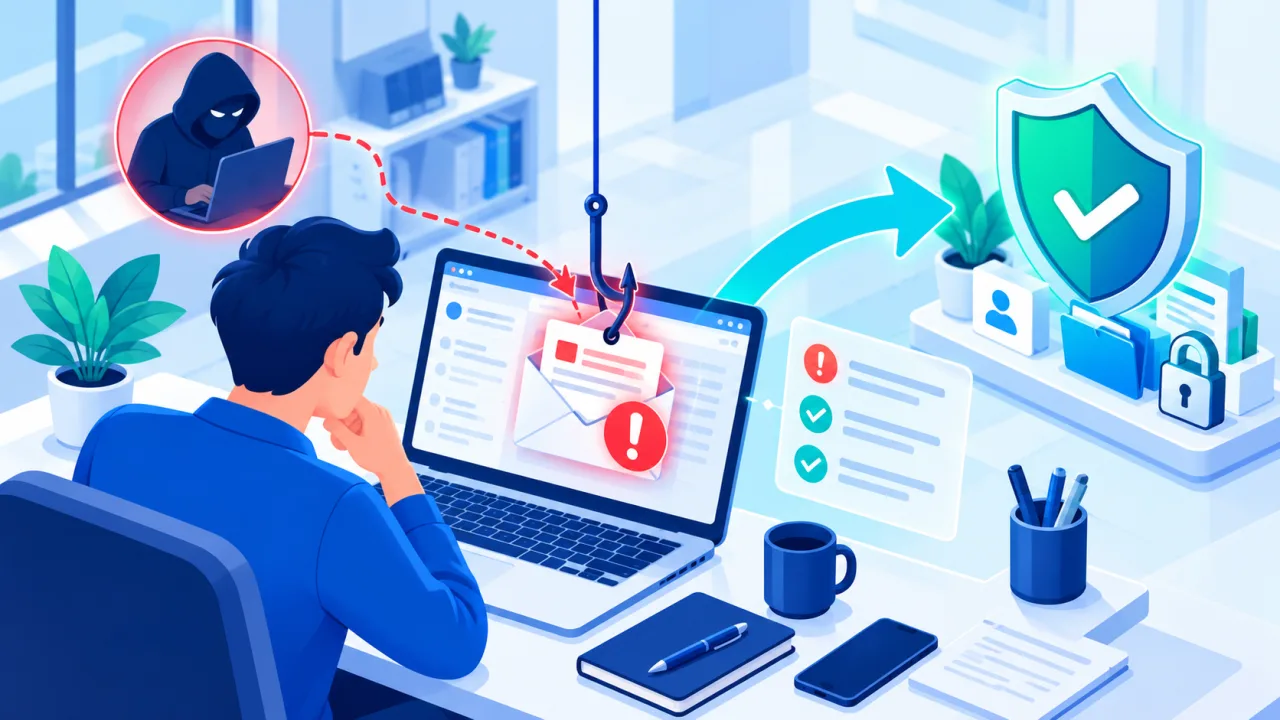
Oltalama↗ (phishing); kendini güvenilir bir kaynak gibi gösteren sahte bir mesajla sizi kandırıp parola, kart bilgisi ya da doğrulama kodu gibi verilerinizi paylaşmaya veya zararlı bir bağlantıya tıklamaya yönlendirme yöntemidir. Adı “olta”dan gelir: saldırgan binlerce kişiye yem atar, birkaçının yutmasını bekler.
Hangi kanallardan gelir?
- E-posta: En klasik yöntem (sahte fatura, kargo, “hesabınız askıya alındı” bildirimi).
- SMS (smishing↗): Kısa, aciliyet içeren mesajlar ve kısaltılmış bağlantılar.
- Telefon (vishing↗): Kendini banka veya kurum görevlisi gibi tanıtan aramalar.
- Sosyal medya: Sahte çekiliş, “hesabını doğrula” mesajları, taklit hesaplar.
Uyarı işaretleri
- Aciliyet ve korku: “Hesabınız 24 saat içinde kapatılacak!”, “Hemen onaylayın.”
- Tanıdık görünen ama yanlış adres:
destek@bank-guvenlik.comgibi gerçeğe benzeyen ama farklı alan adları. - Genel hitap: “Sayın müşterimiz” gibi adınızın geçmediği ifadeler.
- Beklenmedik ek veya bağlantı: Sipariş vermediğiniz bir “fatura”, açmadığınız bir hesabın “makbuzu”.
- Dil ve biçim bozuklukları: Tuhaf çeviriler, eksik logo, acemice tasarım.
Bağlantıyı nasıl kontrol ederim?
Tıklamadan önce bağlantının üzerine gelin (bilgisayarda) veya basılı tutun (telefonda); gerçek adres görünür. Adres, gitmeyi beklediğiniz kurumun resmî alan adı değilse tıklamayın. Şüpheniz varsa hiçbir bağlantıyı kullanmayın; uygulamayı veya siteyi kendiniz açın.
Tıkladıysam ne yapmalıyım?
- Bilgi girdiyseniz, o hesabın parolasını hemen değiştirin ve iki adımlı doğrulamayı açın.
- Aynı parolayı başka yerde kullandıysanız oralarda da değiştirin.
- Kart bilgisi verdiyseniz bankanızı arayıp kartı bloke ettirin.
- Cihaza bir dosya indiyse güvenlik taraması yapın.
Hiçbir banka veya kurum sizden telefonla, SMS ile ya da e-postayla parola, PIN veya tek kullanımlık doğrulama kodu istemez. Bu kodu hiç kimseyle paylaşmayın.
Oltalama, daha geniş çevrimiçi dolandırıcılığın en yaygın aracıdır. Tuzakların bütününü ve “dur, düşün, doğrula” yaklaşımını şu rehberde bulabilirsiniz: