Şirket ve Kişisel Cihaz Kullanımı (BYOD) Güvenliği
Çalışanlar iş için kendi telefon ve bilgisayarlarını kullanıyorsa, iş verisi de o cihazlarda demektir. Basit kurallarla cihazları güvende tutun.
Birçok KOBİ’de çalışanlar iş için kendi telefon ve bilgisayarlarını kullanır (BYOD, “kendi cihazını getir”). Bu pratiktir; ama iş e-postaları, müşteri verileri ve uygulamalar artık şirketin doğrudan kontrol etmediği cihazlarda bulunur. Birkaç temel kural bu riski yönetilebilir kılar.
Temel cihaz kuralları
- Ekran kilidi: Her cihazda PIN/parmak izi/yüz ile kilit ve kısa otomatik kilitlenme açık olsun.
- Şifreleme↗: Cihaz şifrelemesini açın; kaybolursa veriler okunamaz.
- Güncel yazılım: İşletim sistemi ve uygulamalar güncel tutulsun.
- Yalnızca resmî uygulamalar: Uygulamalar resmî mağazalardan indirilsin.
İş ve kişiseli ayırın
Mümkünse iş verileri için ayrı bir uygulama/profil kullanın; iş dosyalarını kişisel bulut hesaplarına kopyalamaktan kaçının. Böylece çalışan ayrıldığında ya da cihaz değiştiğinde iş verisini temiz biçimde kaldırabilirsiniz.
Kayıp veya çalınma
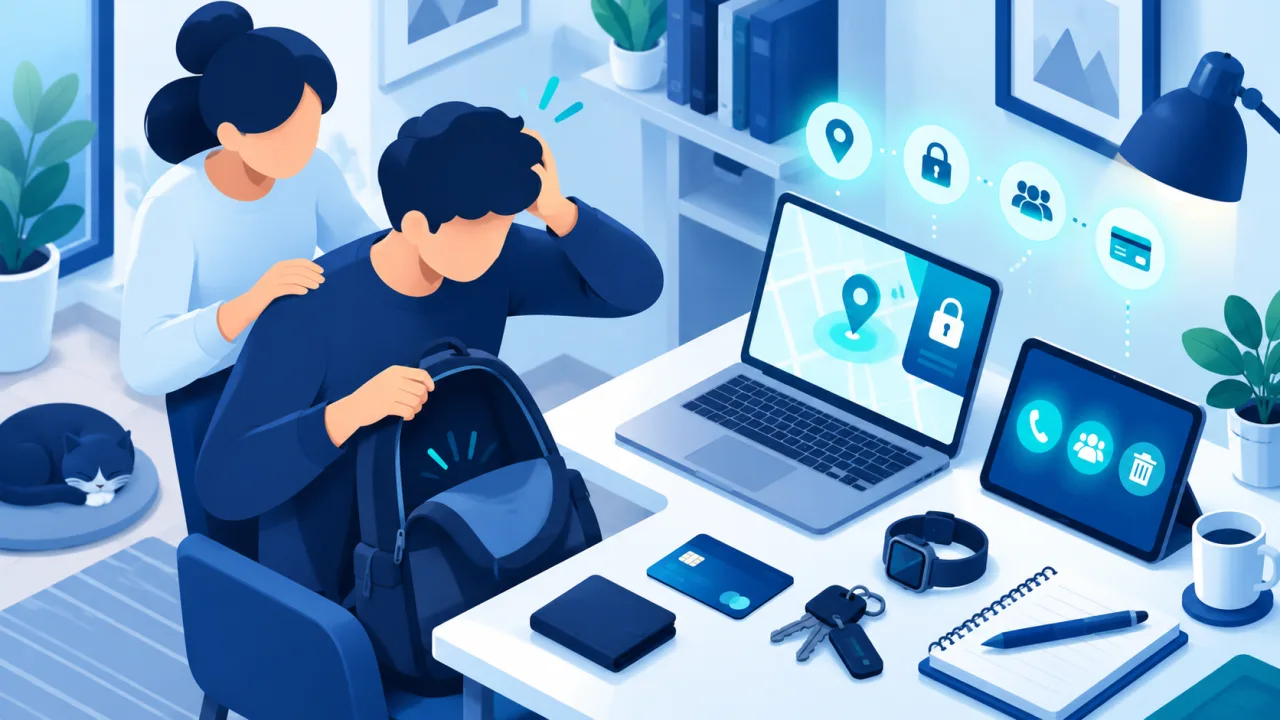
Cihaz kaybolursa hızlı davranmak şarttır: “cihazı bul/uzaktan kilitle/sil” özelliklerinin önceden açık olduğundan emin olun ve iş hesaplarının oturumlarını uzaktan kapatın. Çalışanların böyle bir durumu kime, nasıl bildireceğini önceden belirleyin.
Basit bir BYOD kuralı yazın
Bir sayfalık net bir metin yeterli: hangi cihazlar iş için kullanılabilir, asgari güvenlik ayarları neler, kayıp durumunda ne yapılır ve ayrılırken iş verisi nasıl silinir.