Yönetim Kurulu ve Üst Yönetim İçin Siber Risk
Siber güvenlik bir BT konusu değil, bir iş riskidir. Üst yönetimin sahiplenmesi, doğru soruları sorması ve riski iş diliyle yönetmesi gerekir.
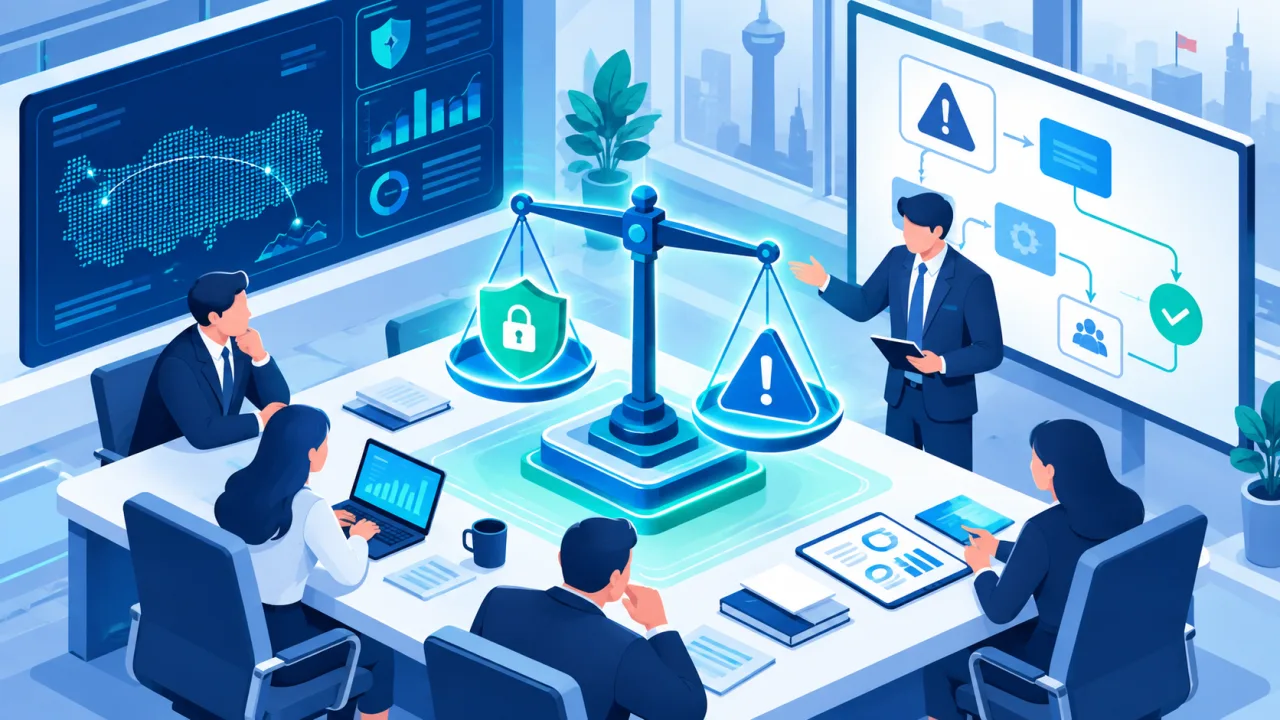
Büyük kuruluşlarda siber güvenlik↗ artık yalnızca teknik bir konu değil; finansal, hukuki ve itibarsal sonuçları olan bir iş riskidir. Bu yüzden riskin sahibi sadece BT departmanı olamaz; üst yönetimin ve yönetim kurulunun konuyu sahiplenmesi gerekir.
Siber riski iş riski olarak görmek
Yönetim kurulu, siber riski tıpkı finansal veya operasyonel riskler gibi ele almalıdır: Kuruluş için en kritik varlıklar neler, bunları kaybetmenin maliyeti ne olur ve kabul edilebilir risk düzeyimiz nedir? Amaç “sıfır risk” değil; riski bilinçli yönetmektir.
Yönetimin sorması gereken sorular
- En değerli bilgi varlıklarımız neler ve onları en çok ne tehdit ediyor?
- Bir saldırıya uğrarsak işimizi ne kadar sürede sürdürebiliriz (dayanıklılık)?
- Temel güvenlik önlemlerimiz (kimlik doğrulama↗, yama↗, yedek, izleme) ne durumda?
- Bir olayı kim yönetir; müşterilere ve düzenleyicilere nasıl ve ne zaman bildiririz?
- Tedarikçilerimizden gelen risk nasıl yönetiliyor?
Kültür ve sahiplik
Güvenliğin tonu yukarıdan belirlenir. Yönetim konuyu ciddiye alır ve kaynak ayırırsa, kurum genelinde güvenlik kültürü güçlenir. Net rol ve sorumluluklar, bir sorumlu yönetici (örneğin CISO) ve düzenli raporlama bu sahipliği kurumsallaştırır.
Siber güvenlik bir maliyet kalemi değil, iş sürekliliğinin ve güvenin teminatıdır; yönetim masasında konuşulması gereken stratejik bir başlıktır.