Siber Güvenlik Sertifikasyonları: Kuruma ve Kişiye Yön Veren Standartlar
ISO 27001’den temel hijyen sertifikalarına, kurumsal ve bireysel sertifikasyonlar güveni nasıl belgeler? Hangisi ne işe yarar?
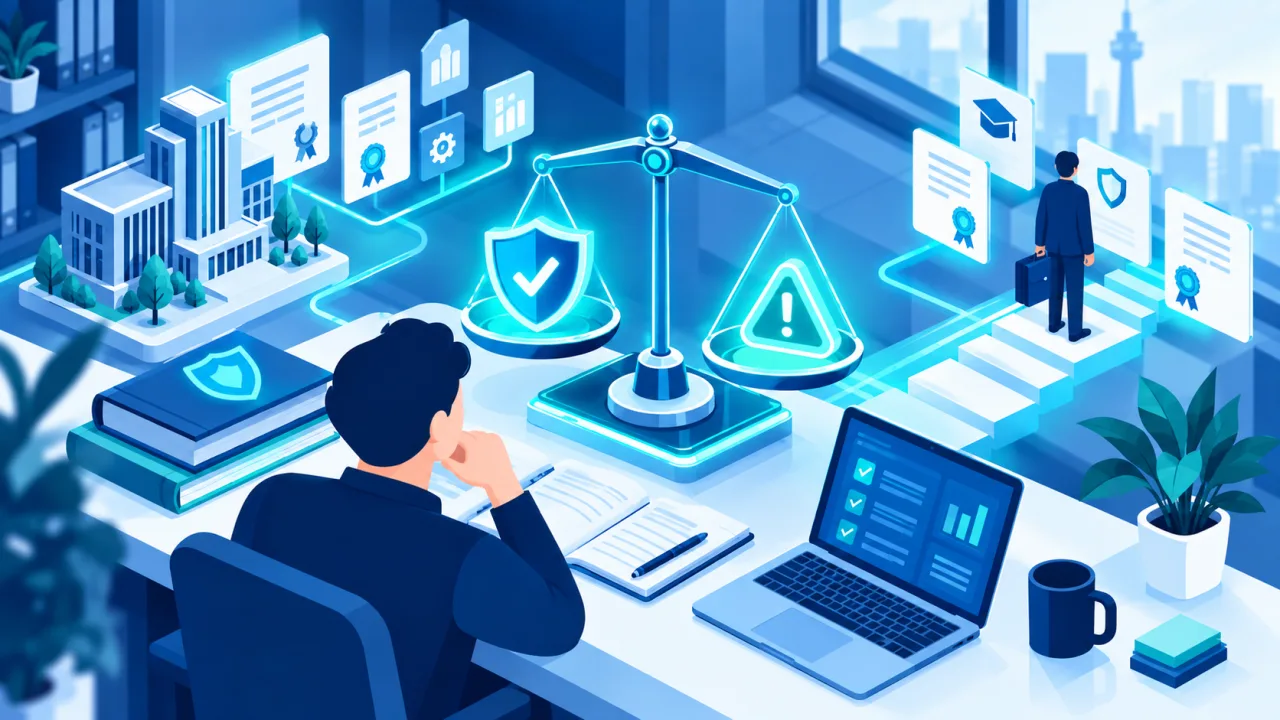
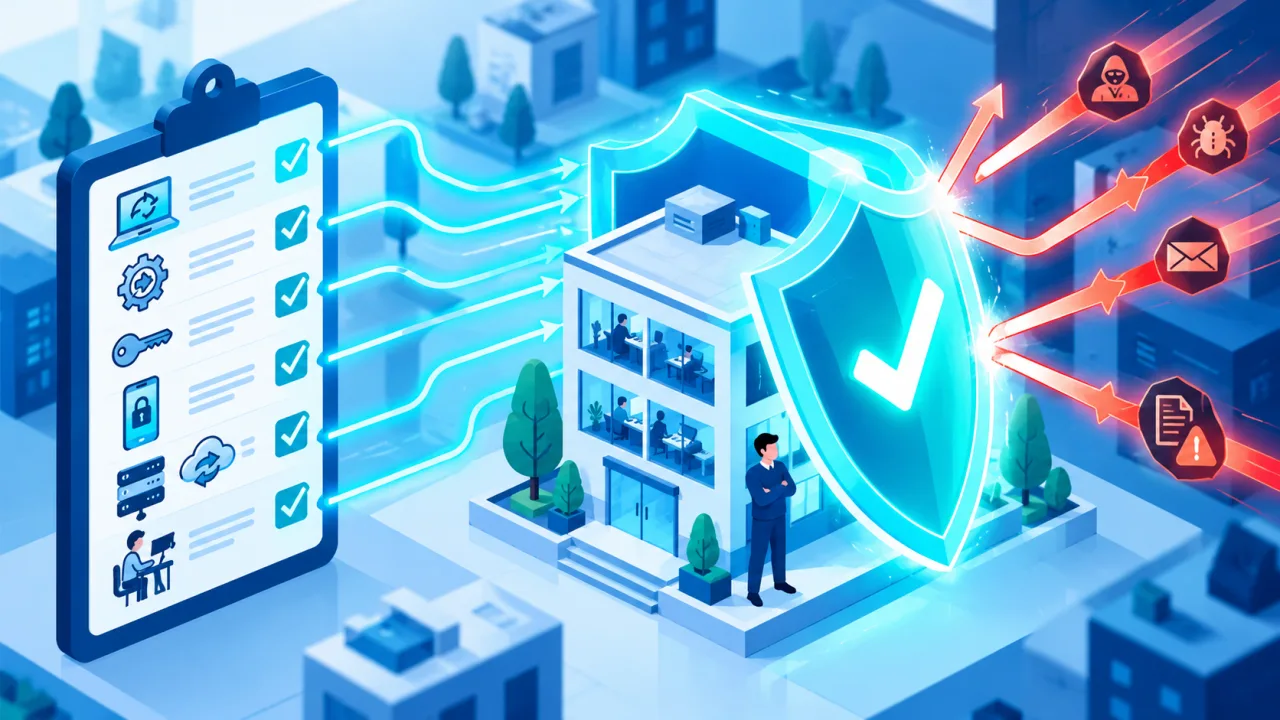
Sertifikasyon; bir kurumun ya da kişinin güvenlik konusunda belirli bir standardı karşıladığını bağımsız biçimde belgelemesidir. İyi bir sertifika, müşterilere ve iş ortaklarına güven verir; aynı zamanda kurum içinde disiplinli bir güvenlik pratiği kurmaya yardımcı olur.
Kurumsal sertifikasyonlar
- ISO/IEC 27001: Bilgi güvenliği↗ yönetim sistemi (BGYS) için uluslararası standart. Risk temelli, süreç odaklı bir çerçeve sunar.
- Temel hijyen sertifikaları: Birçok ülkede, en yaygın saldırıların çoğunu engelleyen temel kontrolleri belgeleyen, ulaşılabilir programlar vardır. KOBİ’ler için iyi bir başlangıçtır.
- Sektörel uyum: Finans, sağlık gibi alanlarda sektöre özgü düzenleme ve denetimler bulunur.
Bireysel sertifikasyonlar
Uzmanlar için kariyer boyunca farklı sertifikalar yol gösterir: temel seviye (genel güvenlik bilgisi), savunma/operasyon, sızma testi↗ ve yönetişim odaklı sertifikalar. Sertifika tek başına yetkinlik garantisi değildir; ama öğrenmeyi yapılandırır ve sektörce tanınan bir ortak dil sağlar.
Sertifika bir bitiş değil, başlangıçtır
Bir sertifika, alındığı andaki durumu belgeler; güvenlik ise süreklidir. Asıl değer, sertifikanın gerektirdiği pratikleri günlük işleyişe kalıcı olarak yerleştirmektedir.