KOBİ’ler İçin Temel Siber Hijyen Kontrol Listesi
Karmaşık projelere girmeden önce: saldırıların büyük bölümünü engelleyen, her işletmenin uygulaması gereken temel adımların kısa listesi.
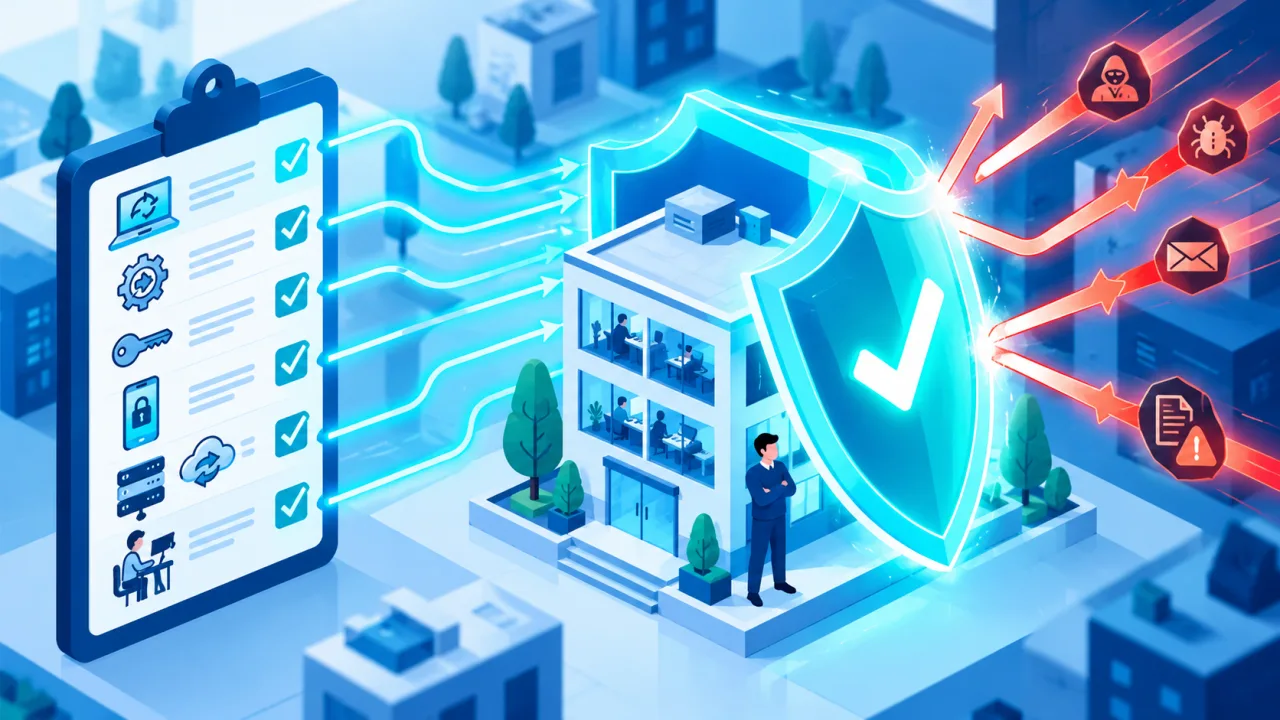
Siber güvenlik↗ pahalı ve karmaşık olmak zorunda değil. Saldırıların büyük bölümü, birkaç temel önlemle engellenebilen sıradan yöntemlerle gerçekleşir. Aşağıdaki kontrol listesi, her KOBİ’nin uygulaması gereken asgari adımları bir araya getirir. Bunları tamamlamak, en sık görülen tehditlerin çoğuna karşı sizi koruyacaktır.
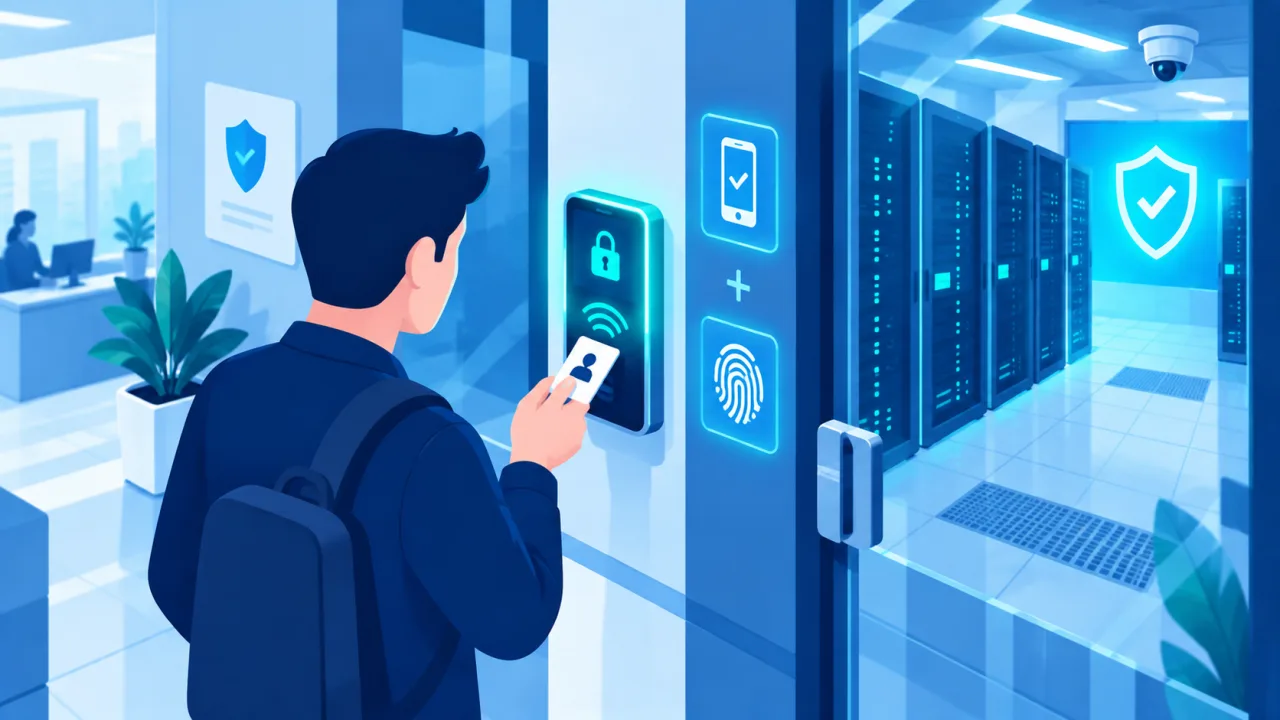
1. Güçlü kimlik doğrulama
Tüm hesaplarda benzersiz, güçlü parolalar ve önemli hesaplarda iki adımlı doğrulama↗ kullanın. Parolaları bir parola yöneticisinde toplayın.
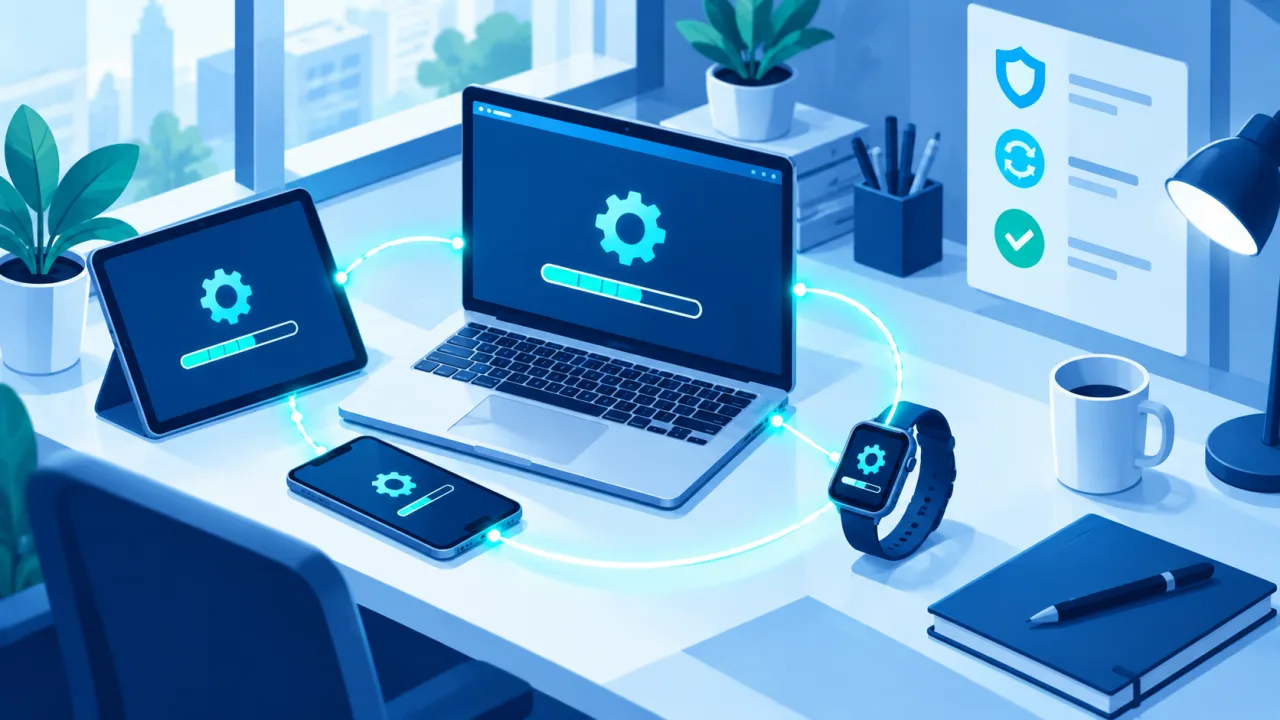
2. Güncel tutun
İşletim sistemlerini, uygulamaları, yönlendiricileri ve web sitenizi güncel tutun; mümkünse otomatik güncellemeyi açın.
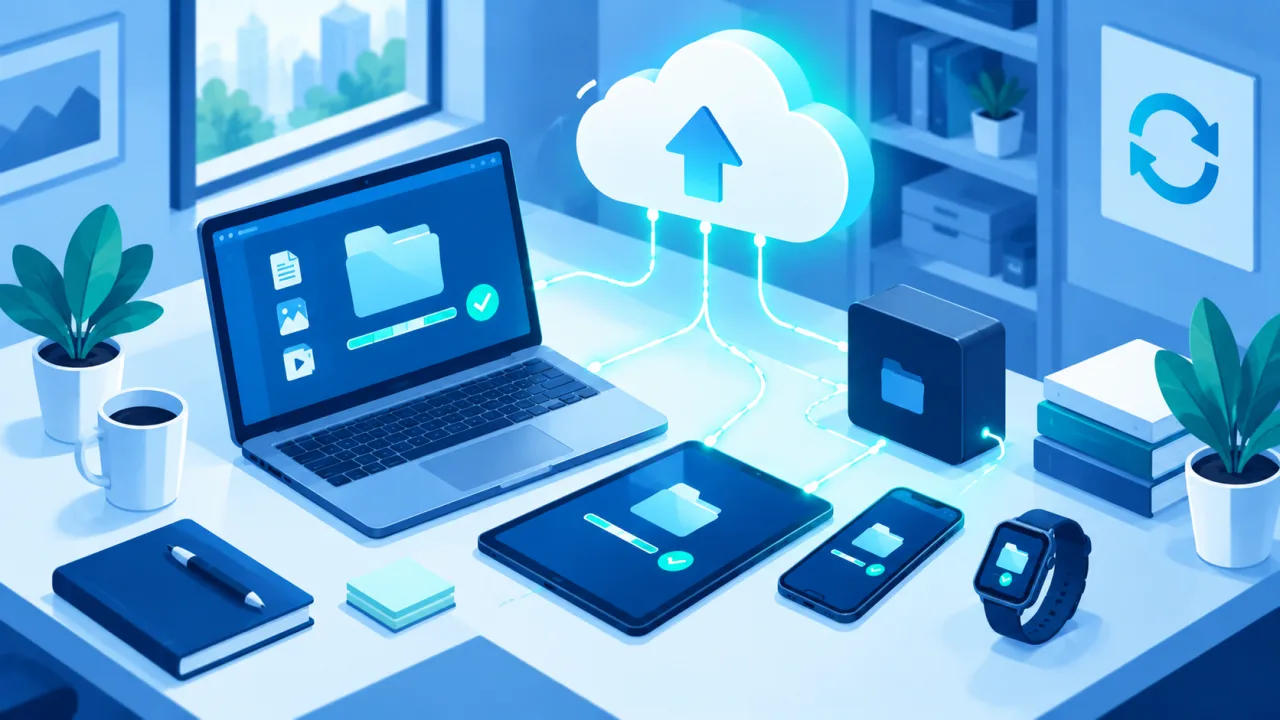
3. Yedek alın
Önemli verilerin düzenli, otomatik ve cihazdan ayrı (çevrimdışı/bulut) yedeğini alın; geri yüklemeyi ara sıra test edin.
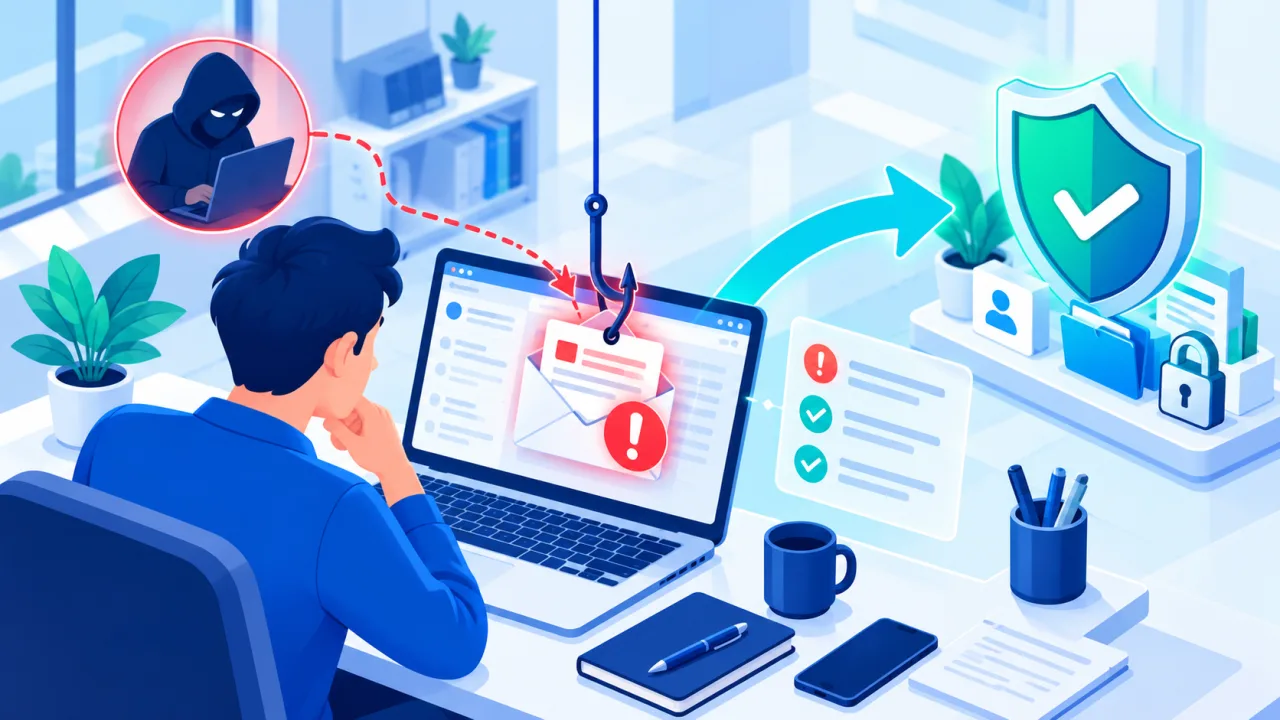
4. Zararlıya ve oltalamaya karşı koruyun
Cihazlarda güvenlik korumasını açık tutun, yalnızca resmî kaynaklardan yazılım indirin ve ekibinizi oltalama↗ konusunda bilinçlendirin.
5. Erişimi ve cihazları yönetin
Herkese yalnızca ihtiyacı kadar yetki verin, ayrılan çalışanların erişimini kapatın ve cihazları kilit + şifrelemeyle koruyun.
6. Hazırlıklı olun
Bir şeyler ters giderse ne yapacağınızı önceden belirleyin: kısa bir olay müdahale↗ ve iş sürekliliği↗ planı hazırlayın.
Bu altı başlık “temel hijyen”dir: pahalı araçlardan önce gelir ve riskin büyük bölümünü ortadan kaldırır.