Büyük İşletmeler İçin Bilgi Güvenliği
Özel güvenlik ekipleri olan karmaşık kuruluşlar için kurumsal bir bakış: yönetişimden mimariye, kimlik yönetiminden izleme ve dayanıklılığa.
Büyük kuruluşlarda bilgi güvenliği↗; tek tek önlemlerin ötesine geçip bir yönetişim, mimari ve süreç meselesine dönüşür. Binlerce kullanıcı, karmaşık sistemler ve geniş bir tedarik zinciri, güvenliği stratejik bir programla yönetmeyi gerektirir. Bu sayfa, kurumsal ölçekte en önemli başlıkları ve bunlara dair rehberleri bir araya getirir.
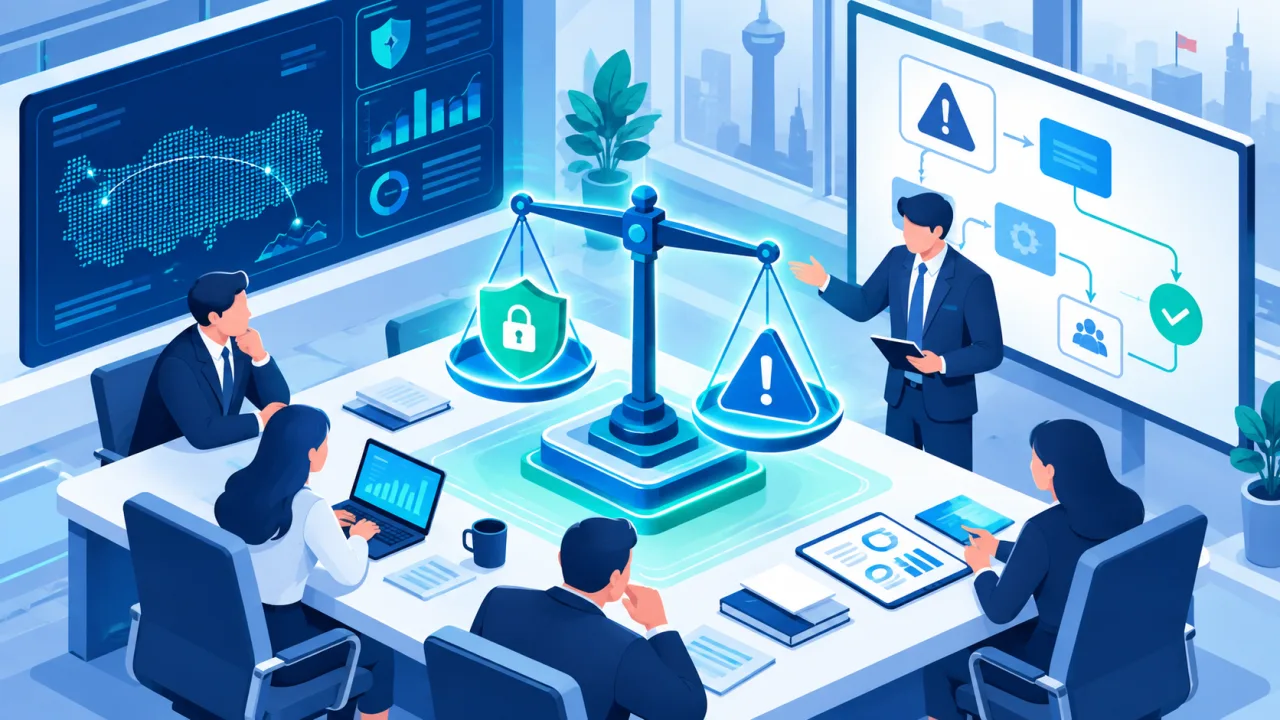
Siber güvenlik bir yönetim konusudur
Güvenliğin tonu yukarıdan belirlenir. Üst yönetimin riski sahiplenmesi, doğru soruları sorması ve kaynak ayırması, kurum genelindeki her çabanın temelidir.
Modern mimari: Sıfır Güven
Bulut ve uzaktan çalışma çağında “içeri/dışarı” ayrımı yetersiz kalır. Hiçbir erişimi peşinen güvenli saymayan bir mimari, kurumsal savunmanın iskeletini oluşturur.
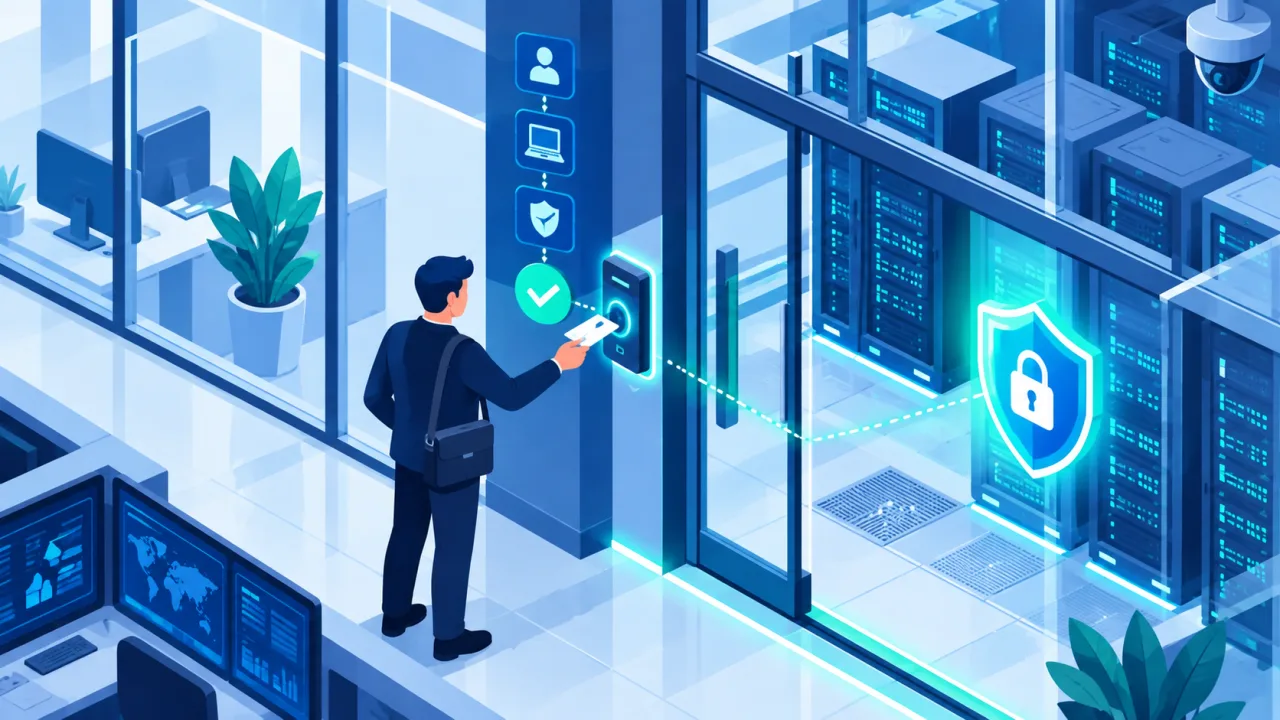
Kimlik ve erişimin kontrolü
Çoğu büyük ihlal, kötü yönetilen kimliklerden veya ele geçirilmiş ayrıcalıklı hesaplardan başlar. IAM↗ ile düzen, PAM↗ ile ayrıcalıklı erişimin denetimi esastır.
Görünürlük: izleme, SOC ve SIEM
Göremediğiniz saldırıyı durduramazsınız. Günlük kaydı, SIEM↗ ile ilişkilendirme ve sürekli izleme, tehditleri sessizce yayılmadan yakalar.
Zafiyet ve yama yönetimi
Açıkları saldırganlardan önce bulup kapatmak, sürekli bir program işidir.
Güvenli yazılım geliştirme
Yazılım üreten kuruluşlar için güvenlik, tasarımın ve sürecin ayrılmaz bir parçasıdır.
Tedarik zinciri ve veri sorumluluğu
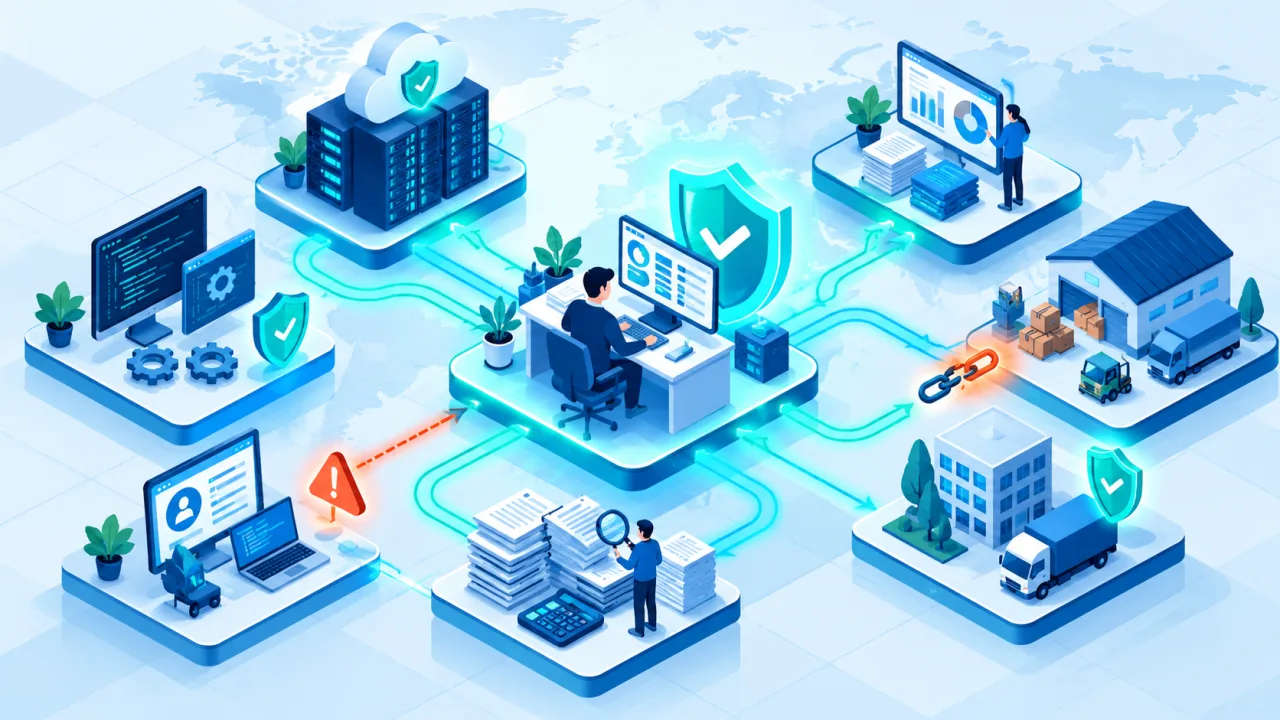
Güvenliğiniz, çalıştığınız üçüncü taraflar kadar güçlüdür; kişisel veri↗ ise ölçekli bir yasal sorumluluktur.
Dayanıklılık: olaya hazır olmak
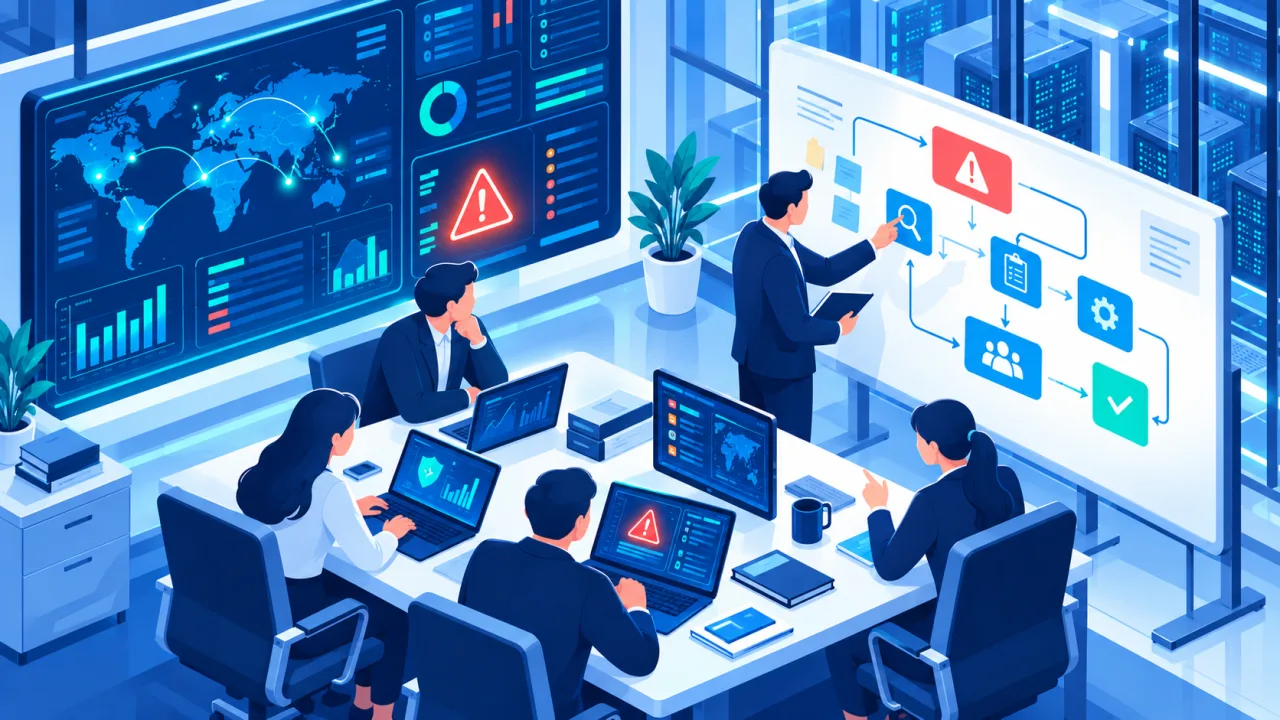
Soru “saldırıya uğrar mıyız” değil, “ne kadar hazırız”. Olgun bir olay müdahale↗ yeteneği ve tatbikatlar, kötü bir günü yönetilebilir kılar.
Türkiye’de müdahale yapısı: SOME
Büyük kuruluşlar ve kritik altyapılar, ulusal siber olay müdahale yapısının bir parçasıdır: kurum düzeyinde Kurumsal SOME, sektör düzeyinde Sektörel SOME ve ulusal düzeyde USOM. İç olay müdahale planınızı bu yapıyla bütünleştirmek hem uyumu hem de eşgüdümü güçlendirir.
Kritik altyapı operatörü müsünüz?
Enerji, finans, sağlık, ulaştırma, dijital hizmetler gibi sektörlerde faaliyet gösteriyorsanız kuruluşunuz bir kritik altyapı operatörü olabilir. Bu durumda 7545 sayılı Siber Güvenlik↗ Kanunu kapsamında ek güvenlik tedbiri, olay bildirimi ve sertifikalı tedarik gibi yükümlülükleriniz bulunur.
En güçlü savunma: insan
Teknolojinin ötesinde, farkında bir iş gücü kurumsal savunmanın belirleyici halkasıdır.
Siber suçları nasıl ve kime bildirirsiniz?
Ülkemizde bilgi güvenliği ihlallerini ilgili kurumlara bildirebilirsiniz: EGM – Siber Suçlarla Mücadele Daire Başkanlığı (Siberay), BTK – Bilgi Teknolojileri ve İletişim Kurumu ve USOM – Ulusal Siber Olaylara Müdahale Merkezi. Kritik altyapı işleten kuruluşlar için ek bildirim yükümlülükleri bulunabilir; sektörünüze özgü düzenlemeleri de göz önünde bulundurun.