Kamu Görevlilerine Yönelik Hedefli Saldırılar ve Sosyal Mühendislik
Kamu görevlileri, eriştikleri bilgi ve yetki nedeniyle özel olarak hedeflenebilir. Hedefli oltalama ve sosyal mühendislik tuzaklarını tanıyın.
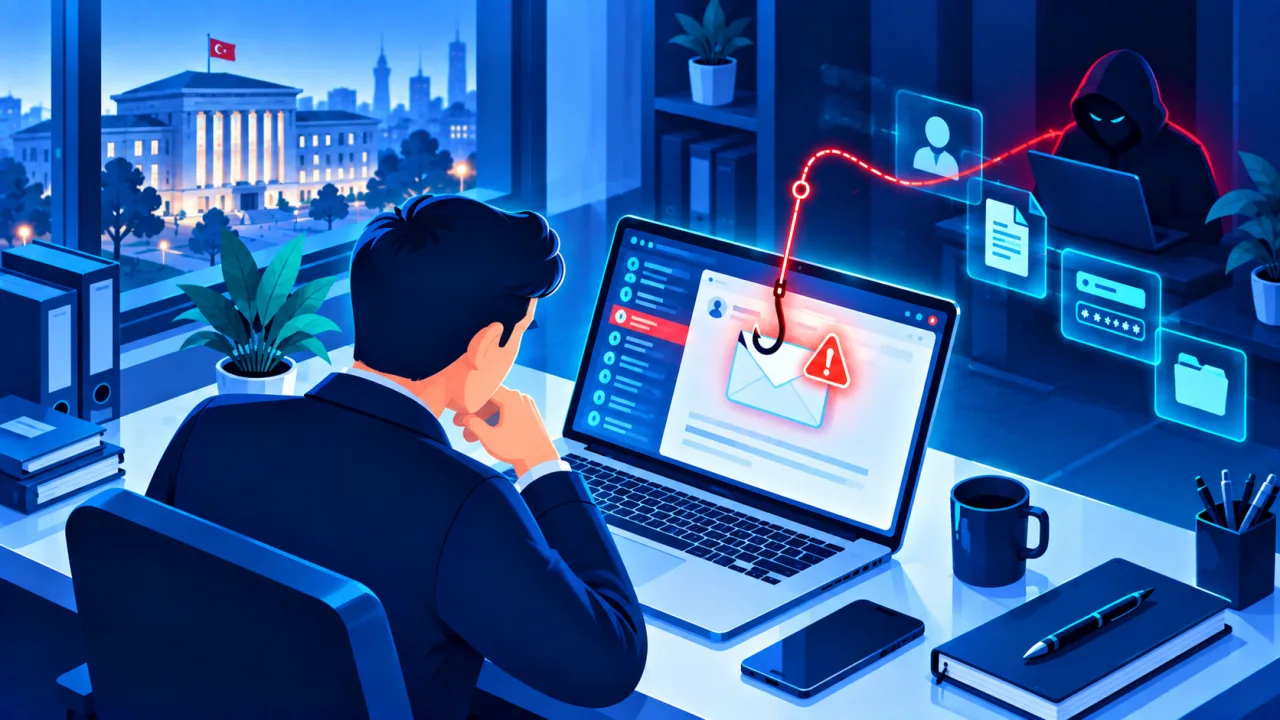
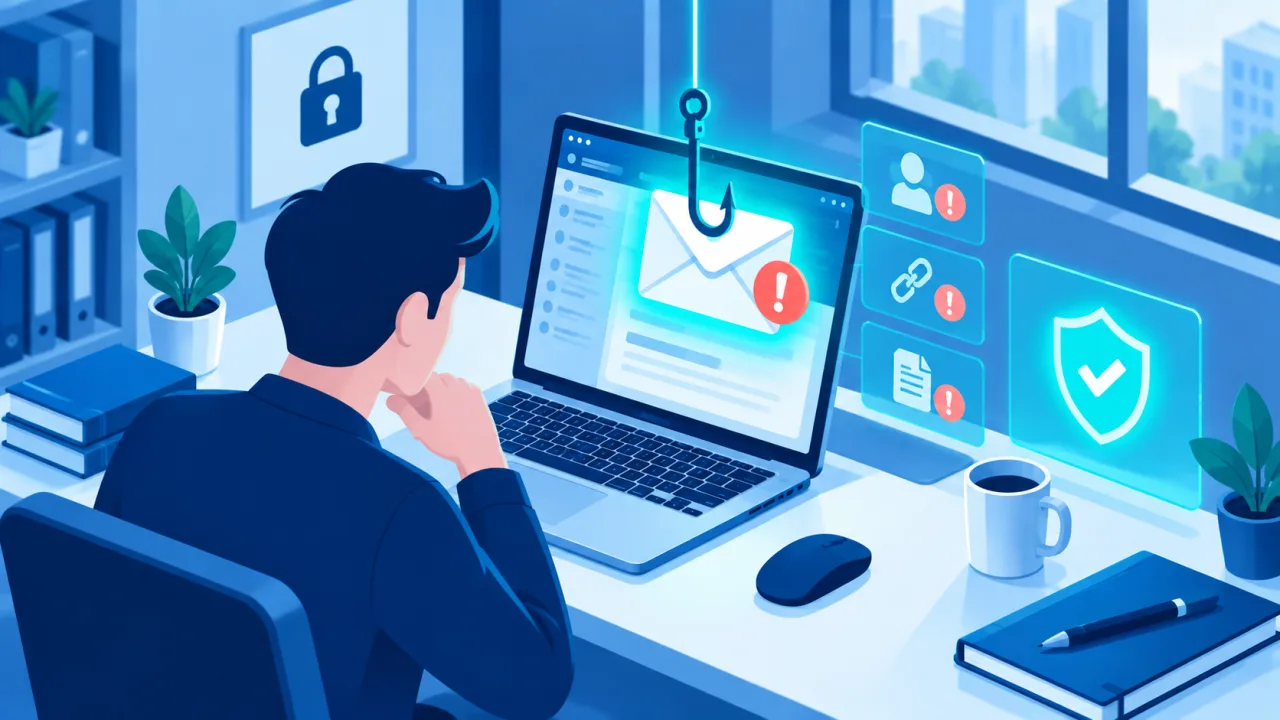
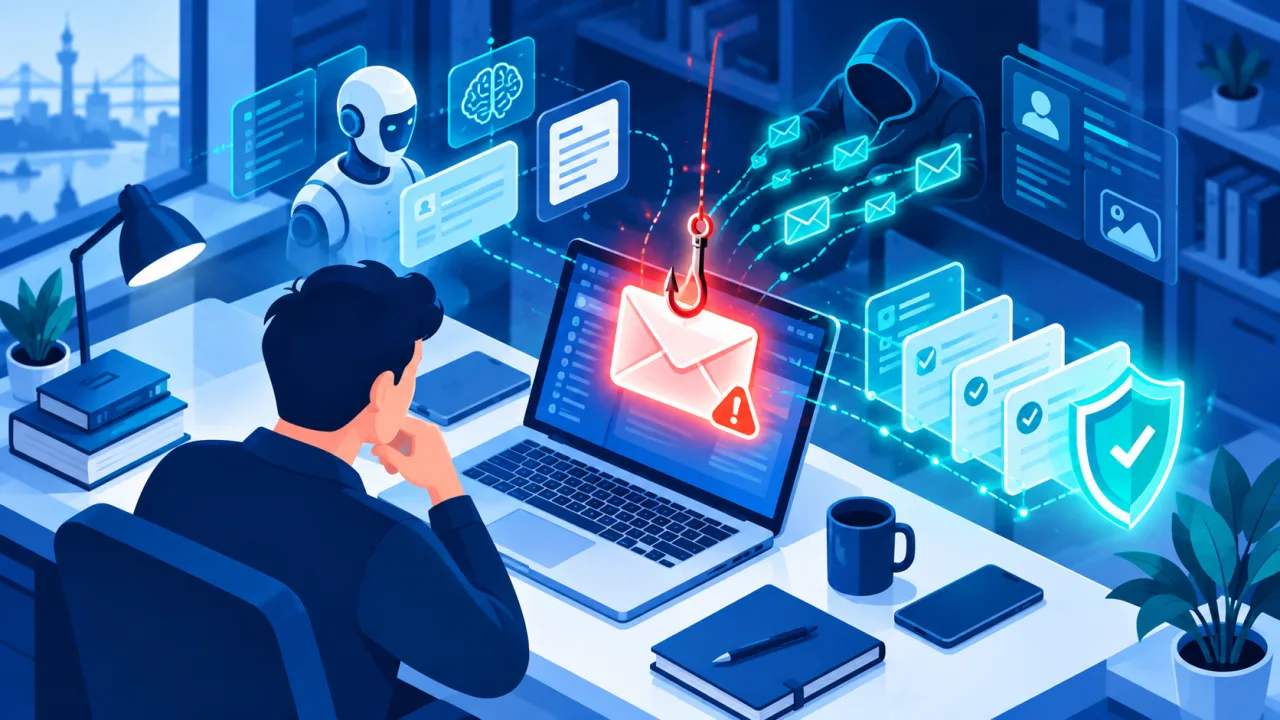
Kamu görevlileri; eriştikleri hassas bilgiler, imza/onay yetkileri ve kritik sistemlere bağlantıları nedeniyle saldırganlar için değerli hedeflerdir. Bu saldırılar çoğu zaman teknik değil, insanı kandırmaya dayanır, yani sosyal mühendislik↗ kullanır.
Sık görülen yöntemler
- Hedefli oltalama↗: Adınıza, görevinize ve kurumunuza özel hazırlanmış, çok inandırıcı sahte e-postalar.
- Makam/otorite taklidi: Bir üst yönetici veya başka bir kurum gibi davranıp acil bir işlem ya da bilgi isteme.
- Telefonla bilgi toplama: Kendini bilgi işlem, bir bakanlık ya da destek hattı gibi tanıtıp parola, kod veya bilgi isteme.
- Sahte belgeler ve bağlantılar: Resmî görünümlü ama zararlı ekler veya giriş sayfaları.
Nasıl korunursunuz?
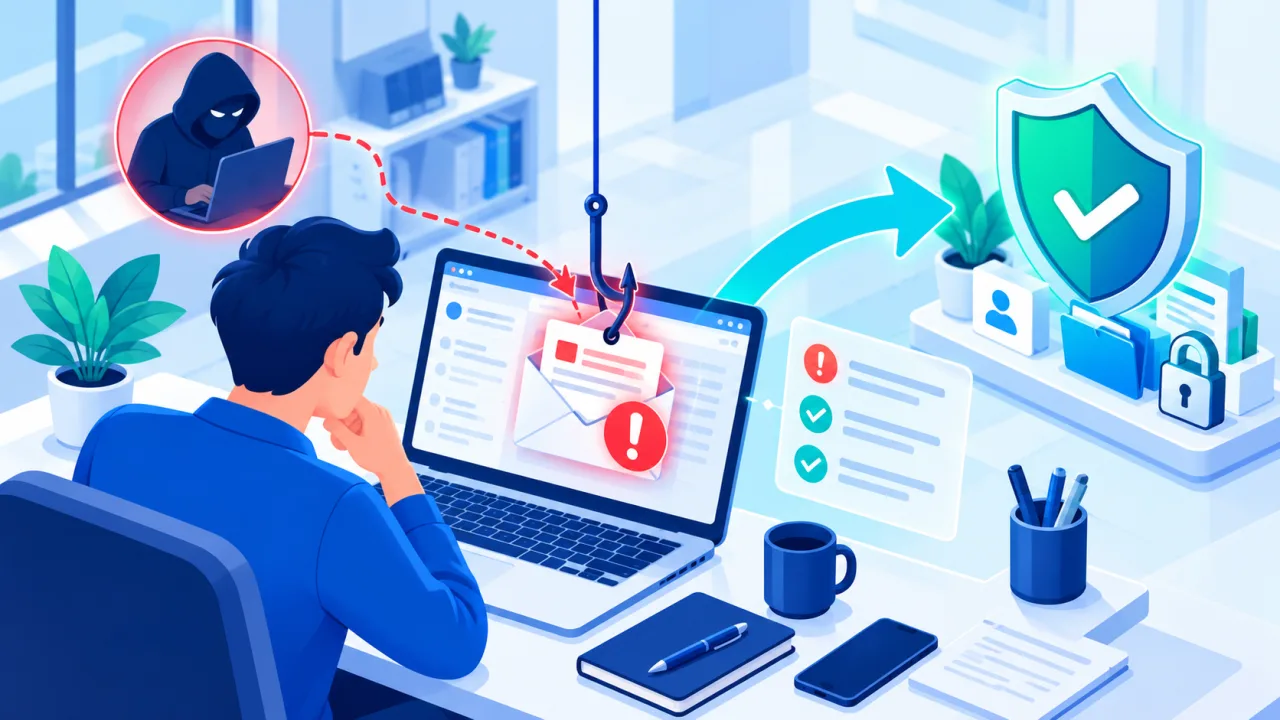
- Yavaşlayın: Aciliyet ve gizlilik baskısı en güçlü uyarı işaretidir.
- Doğrulayın: Olağan dışı talepleri, gelen mesajın kanalından değil; bağımsız ve bilinen bir kanaldan teyit edin.
- Bilgi vermeyin: Parola, tek kullanımlık kod ve hassas bilgi telefonda/e-postada paylaşılmaz.
- Bildirin: Şüpheli her teması kurumunuzun bilgi işlem/SOME birimine iletin.
Dijital ayak izinize dikkat
Sosyal medyada görev, konum ve kurum bilgilerinizi açıkça paylaşmak, saldırganların size özel tuzak hazırlamasını kolaylaştırır. Kamu görevini ilgilendiren bilgileri paylaşırken temkinli olun.