Bu sitede erişilebilirlik tercihleri vardır: yazı boyutu, yüksek kontrast, hareketi azaltma ve disleksi dostu yazı tipi. Paneli açmak için Alt tuşu ile E tuşuna birlikte basın veya sayfa başındaki Erişilebilirlik düğmesini kullanın.

Risk Yönetimi

Siber riskleri belirleme, ölçme ve yönetme.

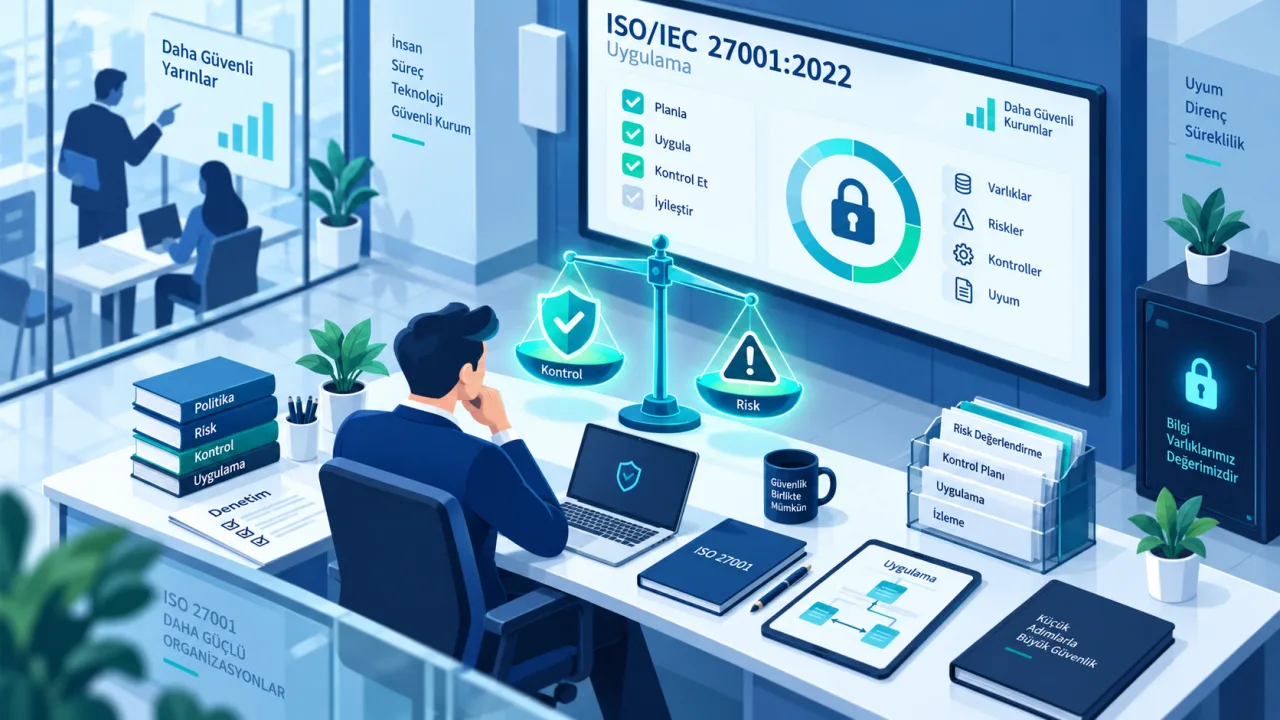
Kurumlarda ISO/IEC 27001:2022 Uygulaması
Rehber 3 dk okuma

Kurumlarda ISO/IEC 27001:2022 Uygulaması

ISO/IEC 27001:2022 belgelendirmesinin kurumlarda nasıl kurulacağını, kapsam belirlemeden sertifikasyon denetimine kadar adım adım anlatan uygulama rehberi.

25 Temmuz 2026
Bilgi Güvenliği Mevzuatı: Kanunlar, Yönetmelikler ve Standartlar
Rehber 3 dk okuma

Bilgi Güvenliği Mevzuatı: Kanunlar, Yönetmelikler ve Standartlar

Türkiye'de bilgi ve siber güvenliği ilgilendiren temel mevzuat tek yerde: 7545 sayılı Siber Güvenlik Kanunu, 6698 sayılı KVKK, 5651 sayılı İnternet Kanunu, ilgili yönetmelikler, genelgeler ve TS EN ISO/IEC 27001 standardı.

18 Haziran 2026
Güvenlik ve Uyum Yanıtlarında Kaynak Gösterme
Rehber 3 dk okuma

Güvenlik ve Uyum Yanıtlarında Kaynak Gösterme

Bir yapay zeka ajanının, kesinliği olduğundan fazla göstermeden ve ayrıntı uydurmadan mevzuata, duyurulara ve teknik dokümantasyona nasıl atıf yapması gerektiği.

25 Eylül 2026
Kurumsal SOME ve Sektörel SOME: Siber Olaylara Müdahale Yapısı
Rehber 2 dk okuma

Kurumsal SOME ve Sektörel SOME: Siber Olaylara Müdahale Yapısı

Türkiye’de siber olaylara müdahale üç katmanlı bir yapıyla yürütülür: ulusal düzeyde USOM, sektör düzeyinde Sektörel SOME ve kurum düzeyinde Kurumsal SOME. Büyük kuruluşların bu yapıdaki yeri ve sorumlulukları.

16 Haziran 2026
Kurumsal Olay Yönetimi ve Siber Dayanıklılık
Rehber 2 dk okuma

Kurumsal Olay Yönetimi ve Siber Dayanıklılık

Soru “saldırıya uğrar mıyız” değil, “ne zaman ve ne kadar hazırız”. Olgun bir olay müdahale yeteneği ve tatbikatlarla kurumsal dayanıklılık.

16 Haziran 2026